Lebih terarah
Pemeriksaan fokus pada aset, fitur, dan alur penting yang telah disetujui klien.
Layanan bug bounty dan pengujian keamanan untuk membantu perusahaan menilai aplikasi web dan API secara terarah—dengan izin tertulis, batas pengujian jelas, dan laporan yang bisa ditindaklanjuti.
01 / DEFINISI LAYANAN
Dalam konteks XYNY, layanan bug bounty adalah proses pencarian dan pelaporan kelemahan keamanan yang dilakukan atas persetujuan pemilik sistem, pada target yang sudah disetujui. Bentuk pengerjaannya dapat berupa penilaian keamanan dengan ruang lingkup tetap yang dituangkan dalam kontrak.
Tujuannya bukan sekadar menyebutkan sebuah bug, melainkan membantu penanggung jawab sistem memahami di mana risikonya, apa dampak yang masuk akal, dan tindakan apa yang sebaiknya diprioritaskan.
Pemeriksaan fokus pada aset, fitur, dan alur penting yang telah disetujui klien.
Risiko diterjemahkan menjadi penjelasan yang berguna bagi pengambil keputusan dan tim teknis.
Temuan disertai prioritas dan arahan perbaikan agar langkah berikutnya lebih jelas.
OPEN LEARNING RECORDS / 2026
Pengembangan pengetahuan keamanan informasi didokumentasikan secara terbuka. Berikut sertifikasi vendor dan sertifikat pendidikan yang diperoleh Rocxy Sitanggang melalui Fortinet Training Institute, Saylor University, Qualys Training & Certification Center, dan APIsec University.
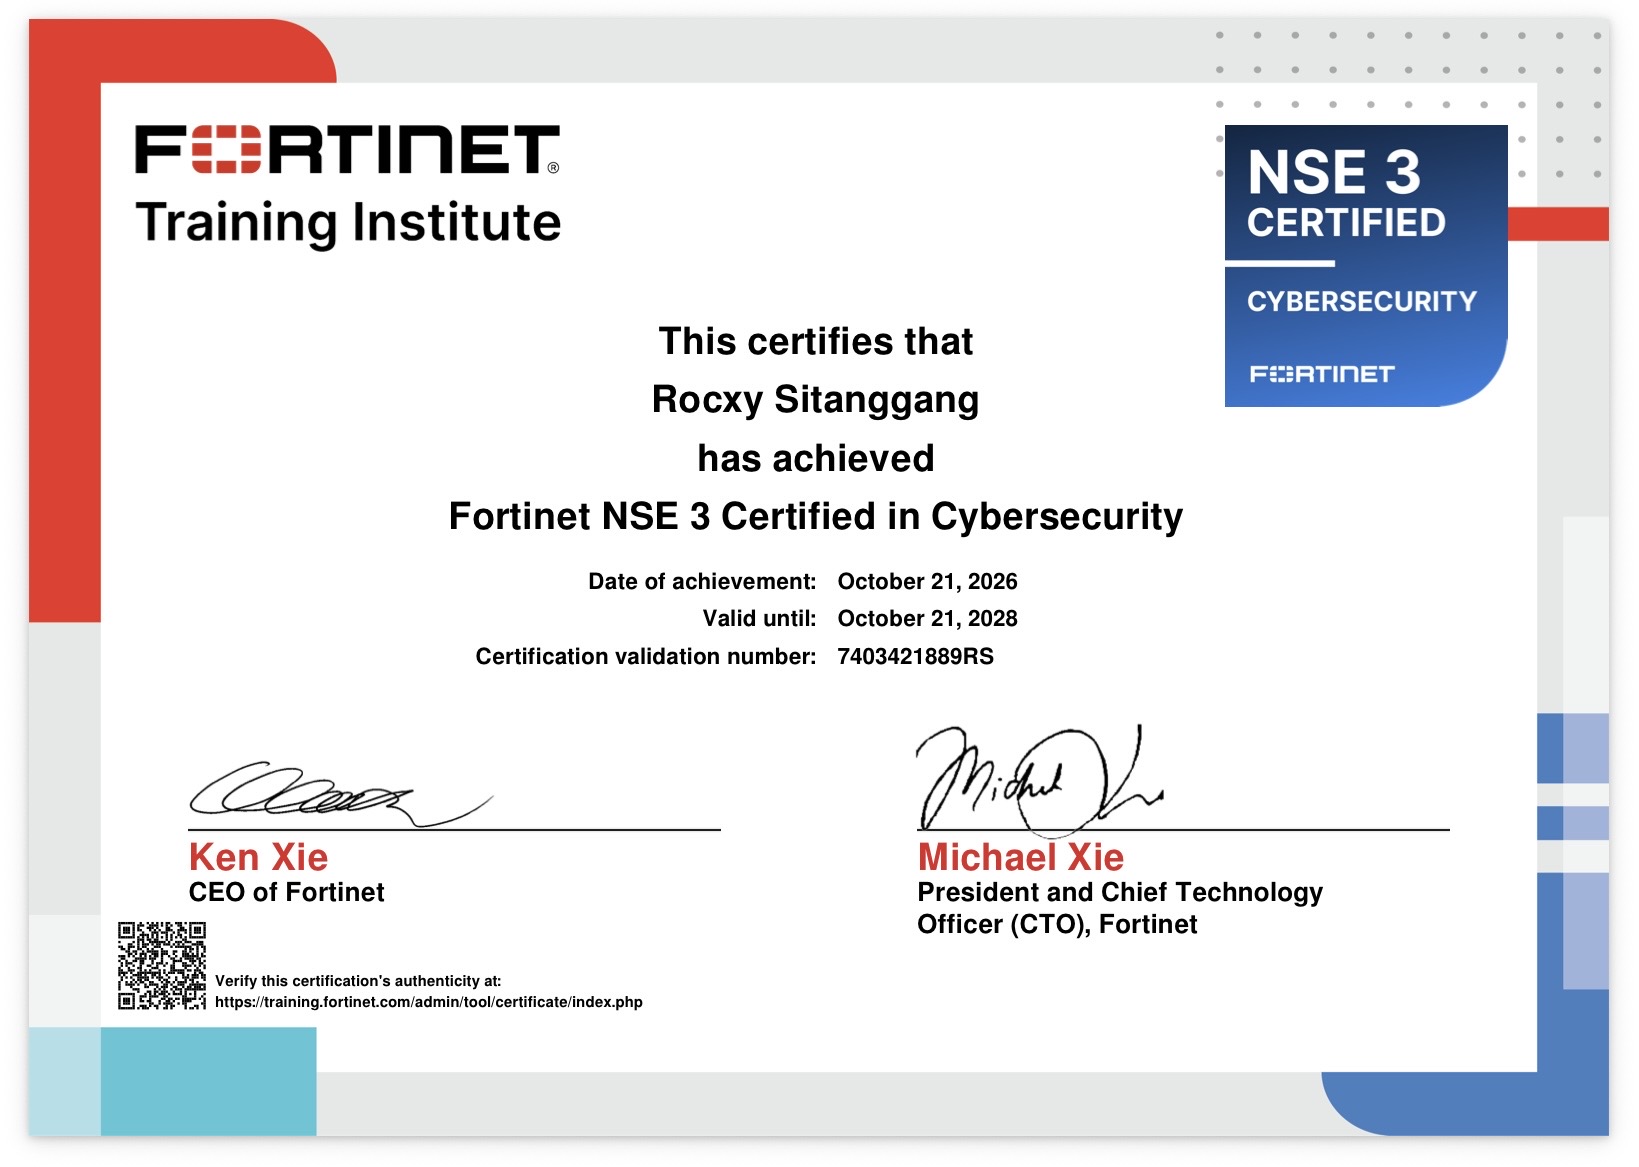
Kredensial sertifikasi keamanan siber dari Fortinet Training Institute, dengan masa berlaku yang tercantum pada dokumen. Fokus pada pengetahuan cybersecurity dan solusi keamanan, bukan sertifikasi khusus penetration testing.
Nomor validasi: 7403421889RS
Sertifikat Fortinet NSE 3 adalah kredensial vendor. Keaslian dapat diperiksa melalui portal resmi menggunakan nomor validasi di atas.
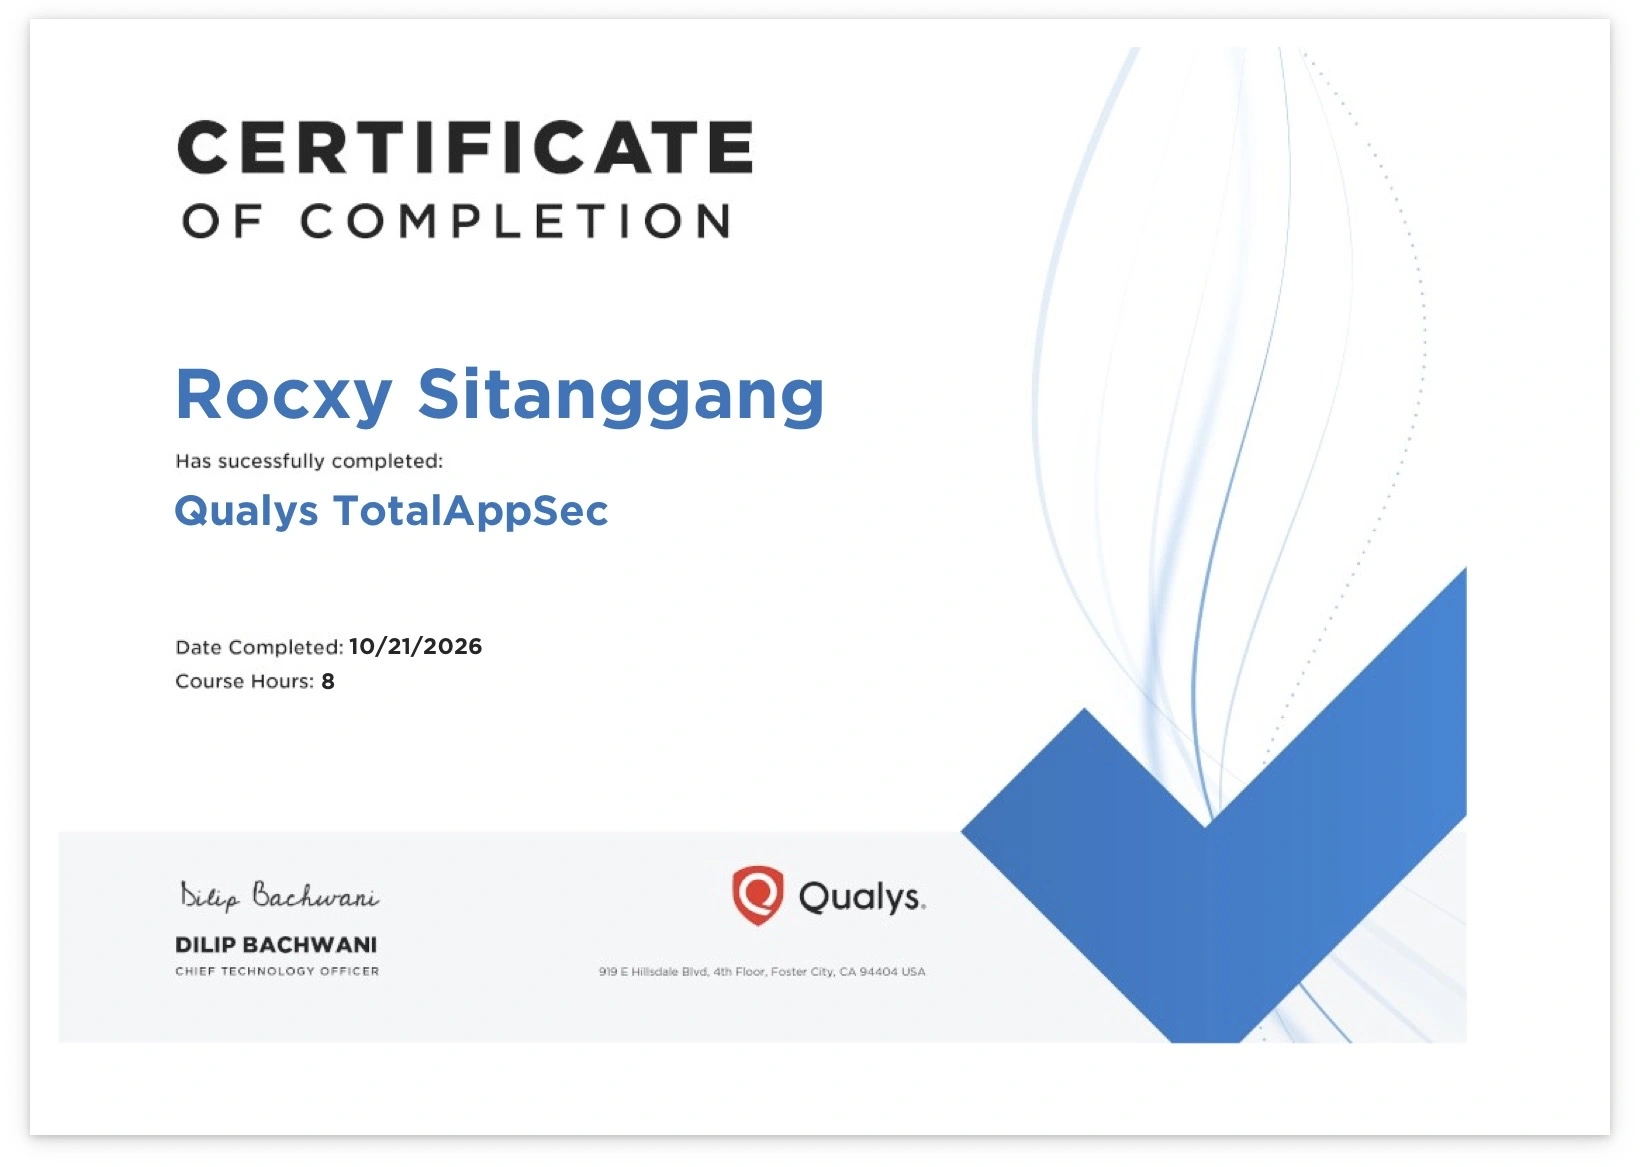
Pencapaian pembelajaran terkait keamanan aplikasi web dan API, dengan fokus pada pentingnya mendeteksi serta memahami risiko keamanan aplikasi.
Bukti penyelesaian kursus pendidikan Qualys, bukan sertifikasi Qualys Specialist atau lisensi penetration testing.
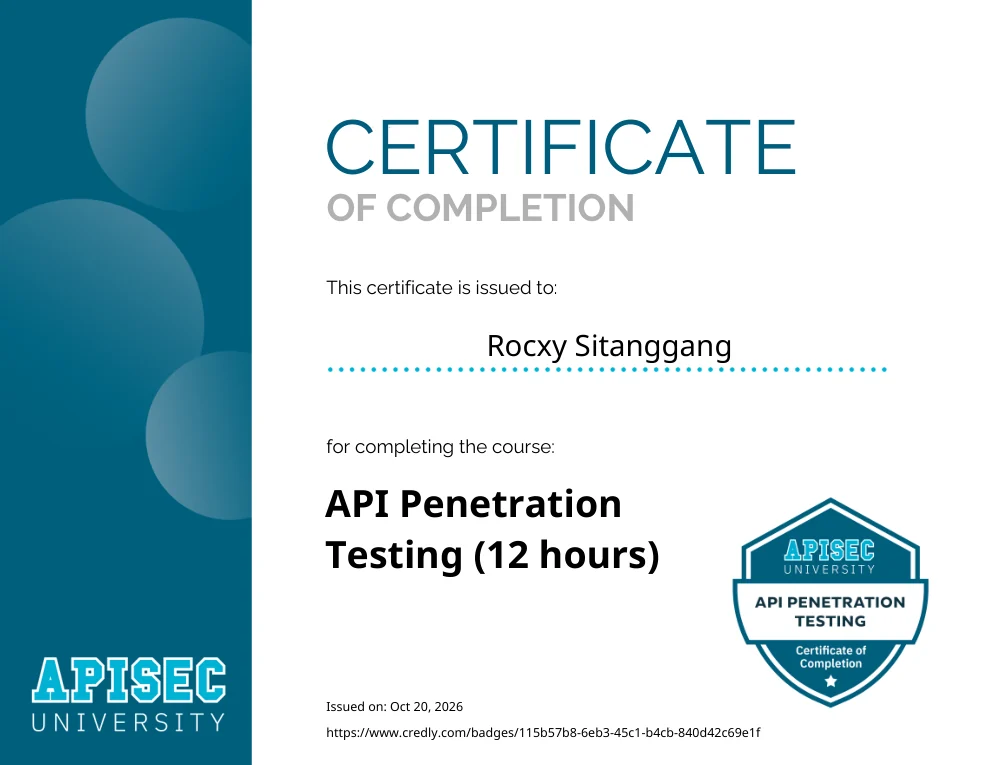
Penyelesaian pembelajaran pengujian keamanan API. Materi ini mendukung pemahaman metodologi pemeriksaan API dan identifikasi risiko keamanan dalam ruang lingkup pengujian yang berizin.
Bukti penyelesaian kursus APIsec University, bukan sertifikasi profesional penetration tester atau lisensi audit keamanan.
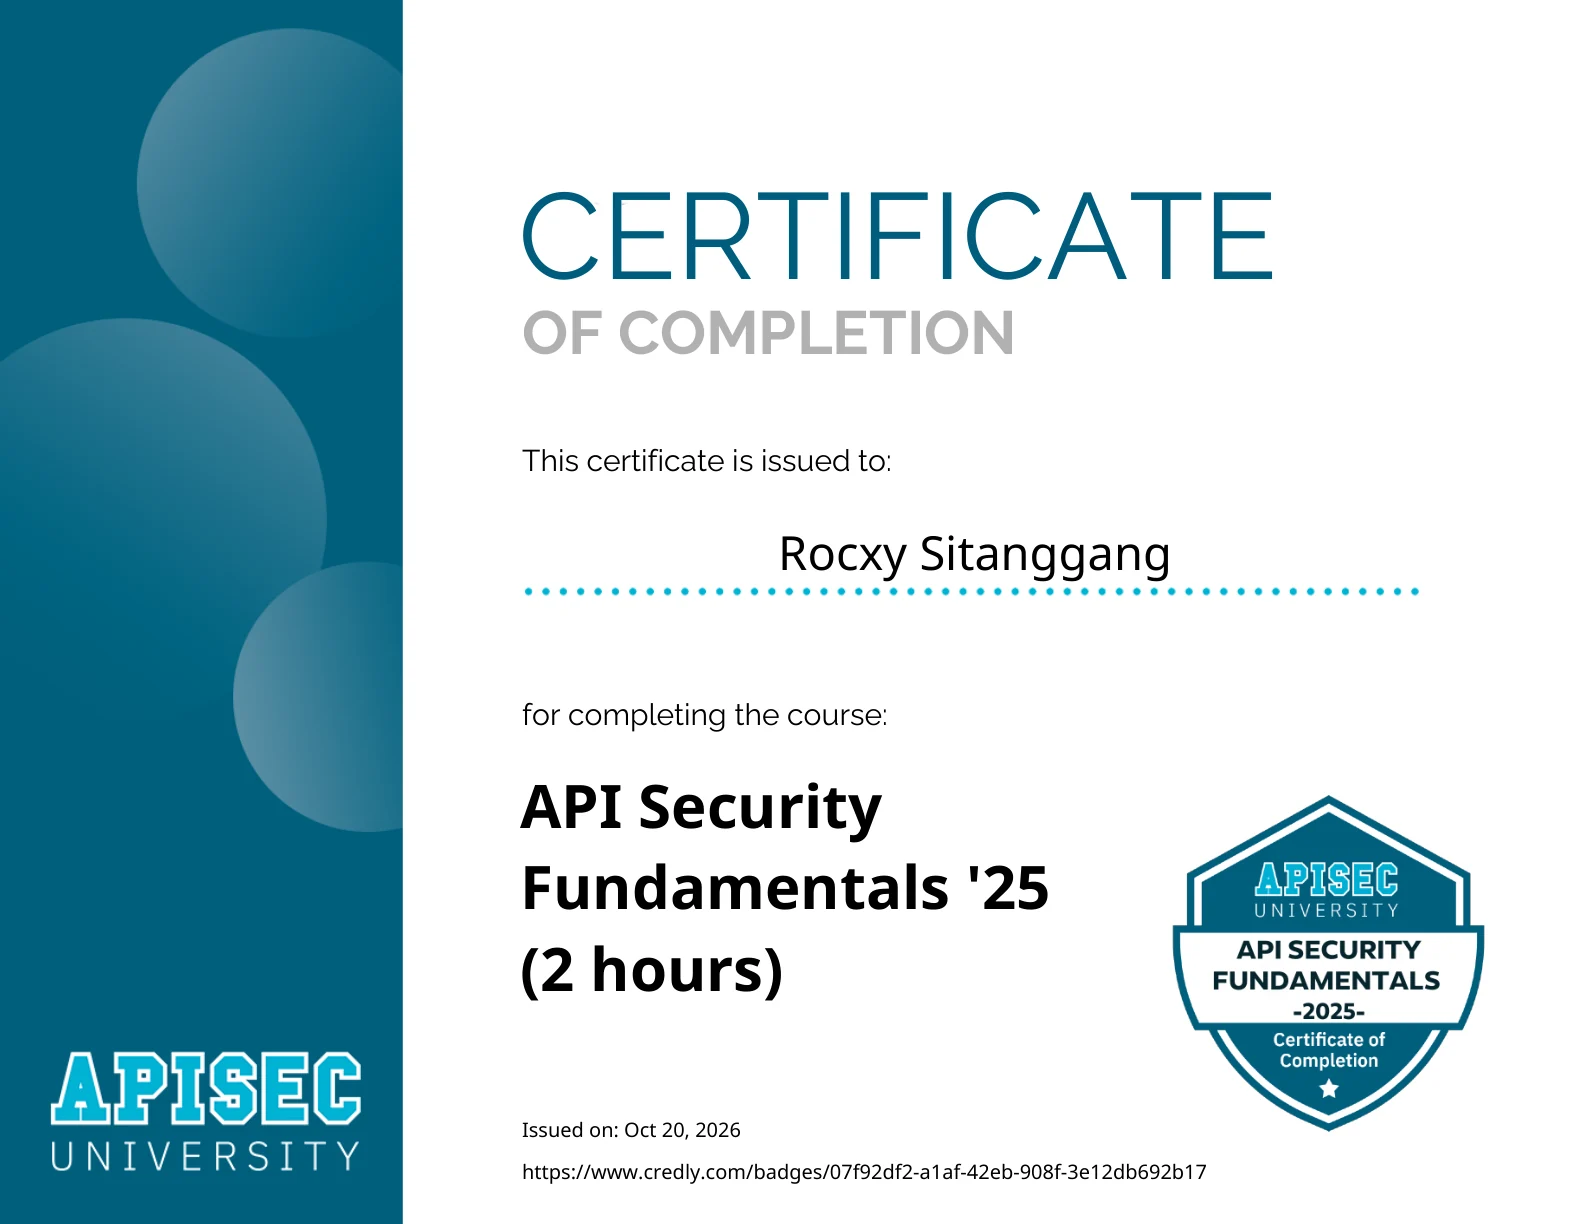
Penyelesaian kursus dasar keamanan API, termasuk pengenalan risiko autentikasi, otorisasi, dan OWASP API Security Top 10. Kredensial dapat ditinjau melalui badge digital Credly.
Bukti penyelesaian kursus pendidikan APIsec University; bukan sertifikasi praktisi penetration testing.
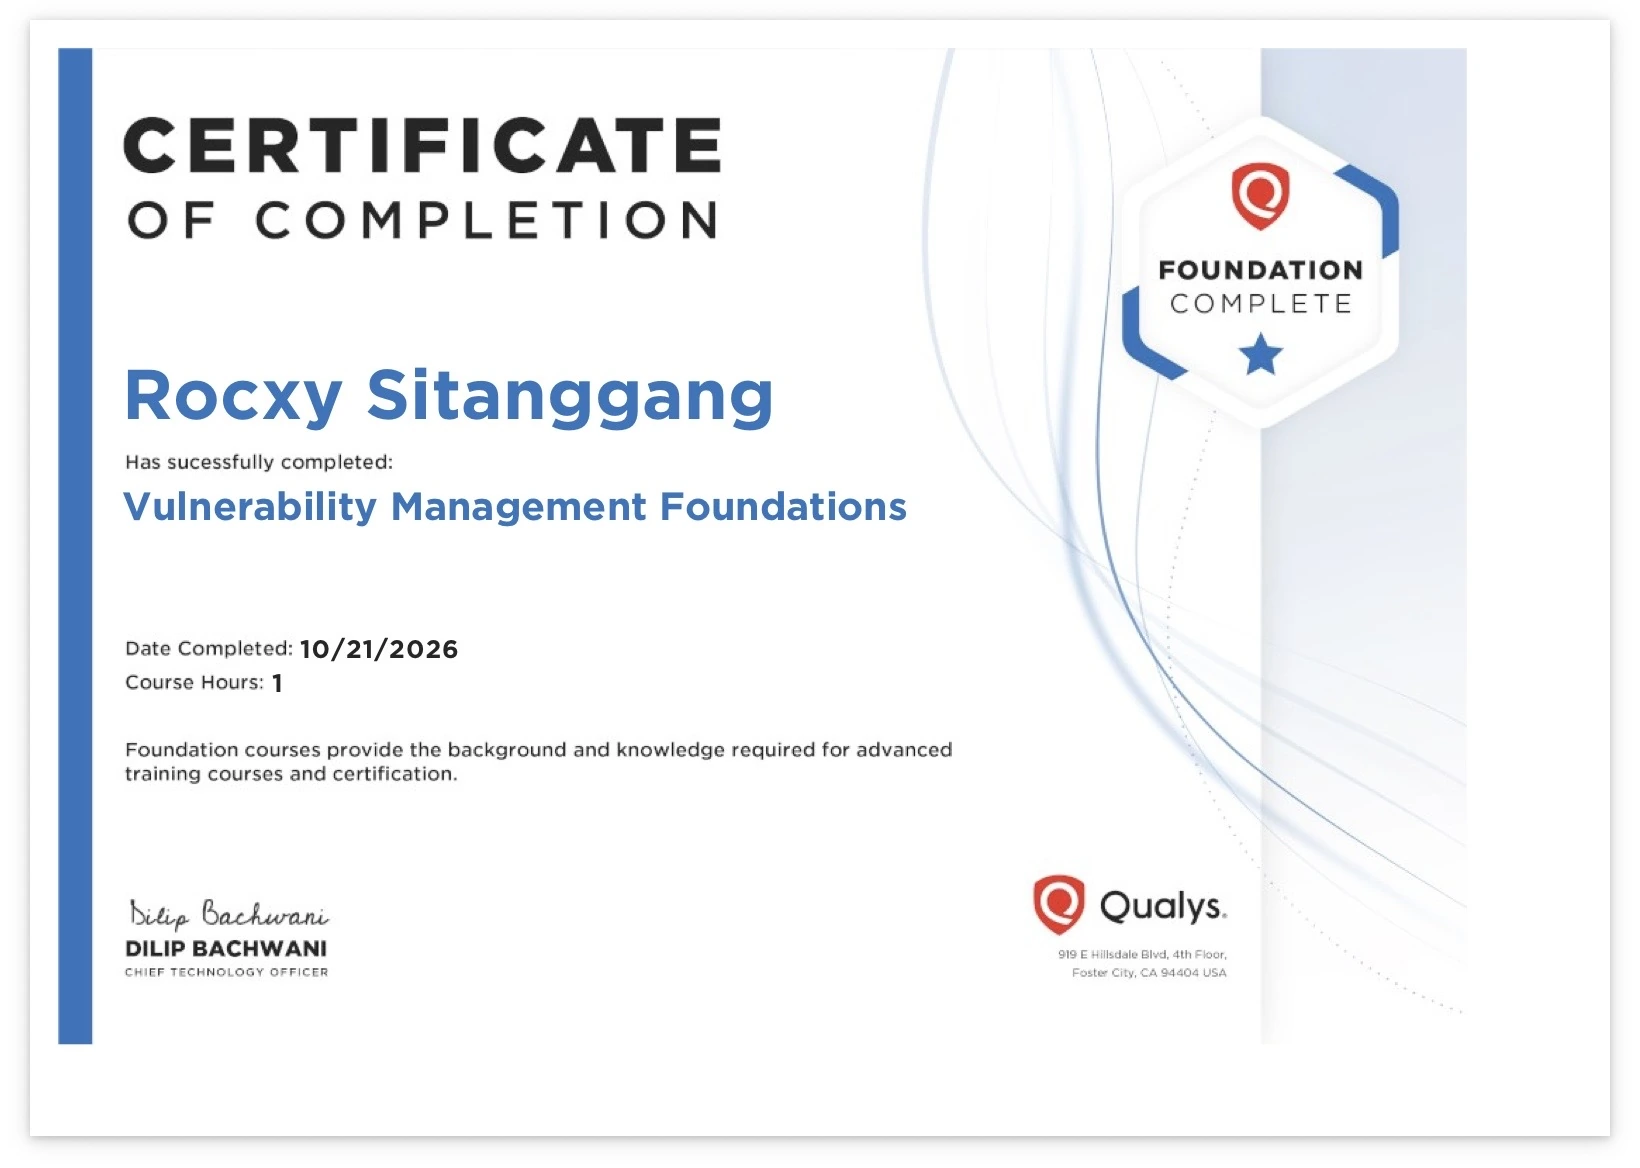
Pembelajaran dasar inventaris aset, penilaian kerentanan, prioritas risiko, dan siklus perbaikan keamanan.
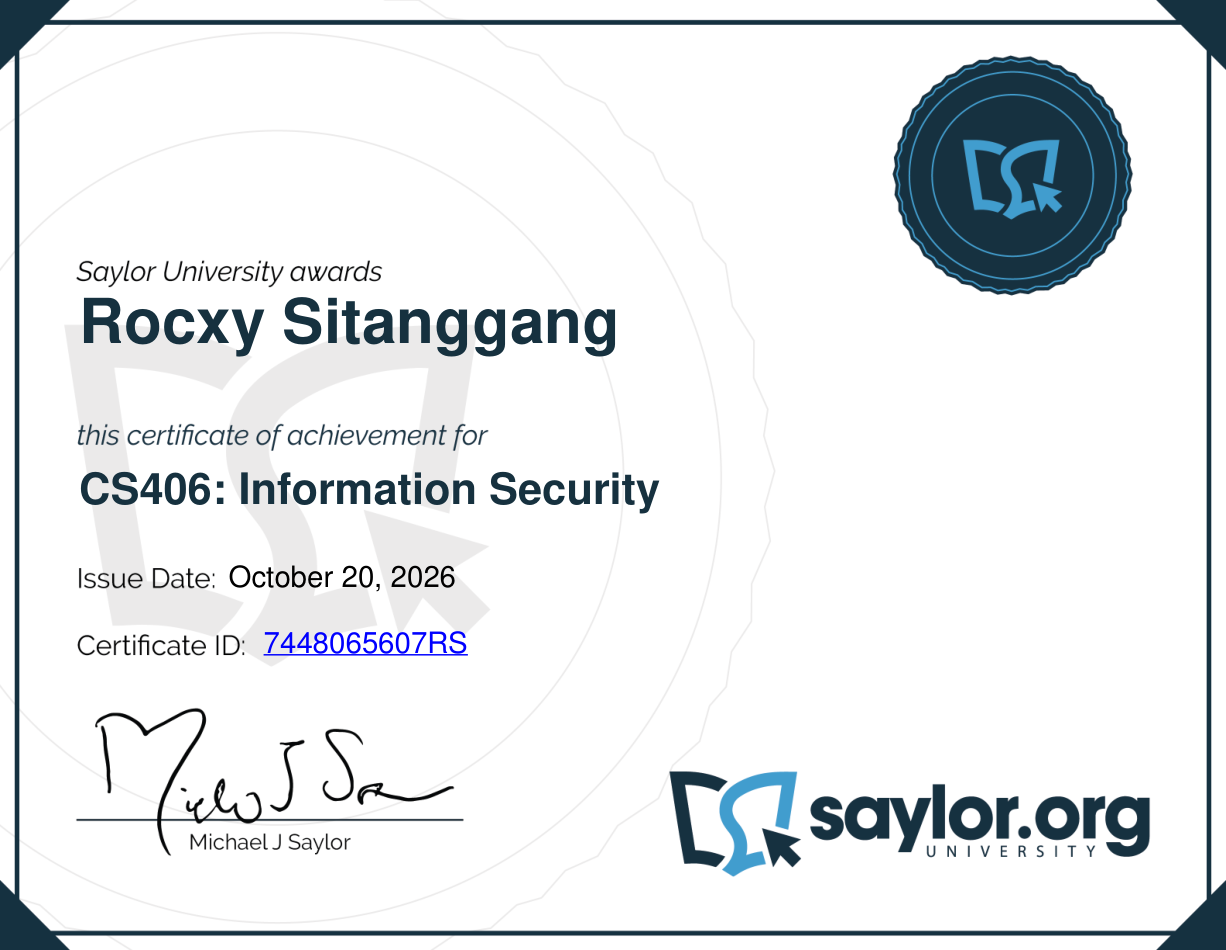
Pembelajaran dasar keamanan informasi, kerahasiaan dan integritas data, kontrol akses, ancaman, serta keamanan jaringan.
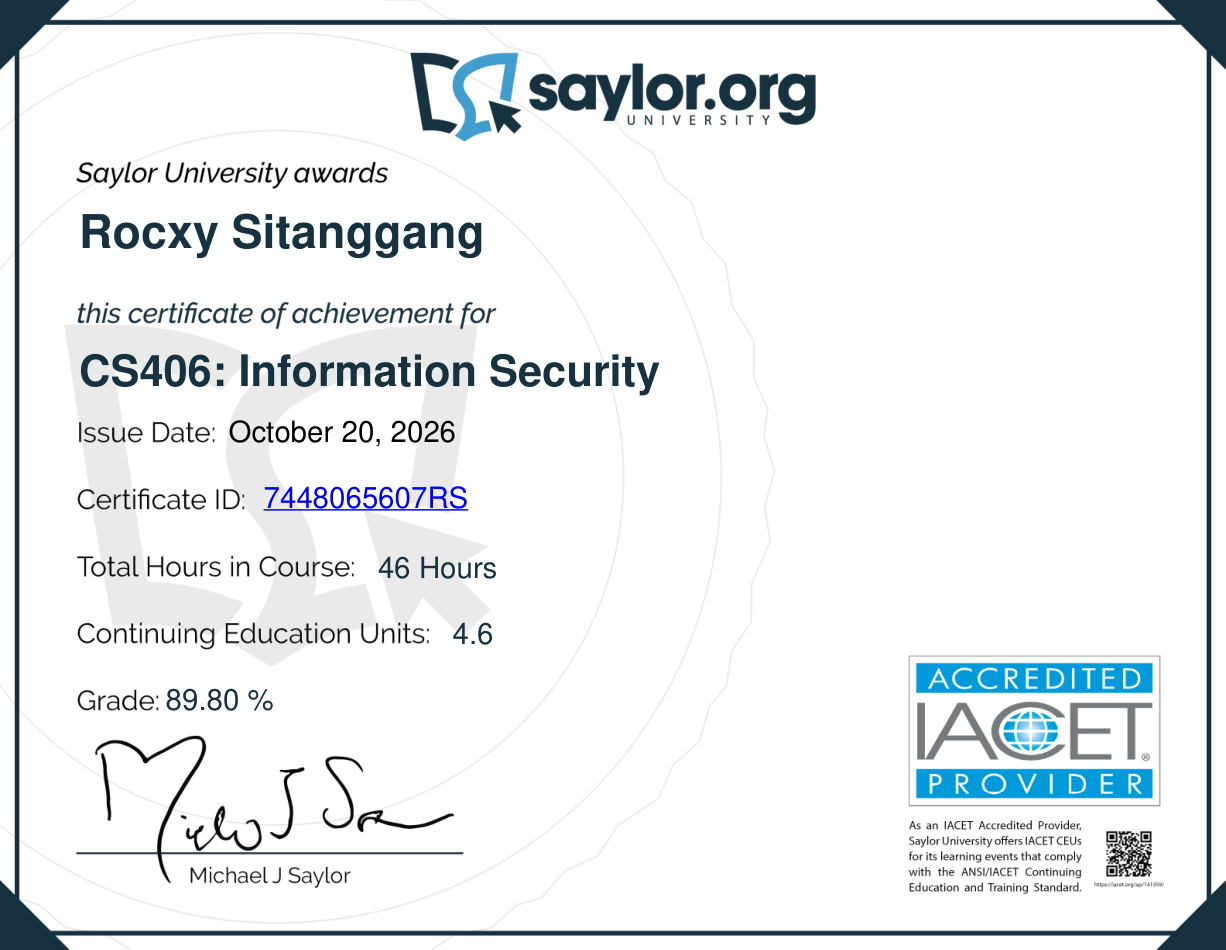
Transparansi kredensial. Enam dokumen di atas terdiri atas satu sertifikasi vendor Fortinet NSE 3 dan lima bukti penyelesaian atau pencapaian kursus. Kredensial tersebut bukan sertifikasi profesi penetration tester seperti OSCP atau CREST CRT, serta tidak menjamin keamanan suatu sistem. Pengujian hanya dapat dilakukan berdasarkan izin yang sah serta ruang lingkup tertulis.
Diskusikan kebutuhan keamanan02 / TARGET & BATAS
DEFINE BEFORE TESTINGPengujian dimulai dari daftar aset, batas izin, dan aturan pelaksanaan. Daftar di bawah adalah contoh yang bisa dibahas, bukan izin otomatis untuk menguji aset tersebut.
Situs publik, portal pelanggan, dashboard internal yang diizinkan, formulir, autentikasi, dan alur penting bisnis.
Endpoint REST atau GraphQL yang disetujui, kontrol akses, autentikasi, serta pertukaran data antarsistem.
Kesepakatan tertulis mengatur waktu pelaksanaan, batas intensitas, pembatasan data, tindakan yang dilarang, dan kontak darurat.
Catatan penting: Aset pihak ketiga, layanan vendor, domain anak, dan infrastruktur cloud tidak otomatis termasuk meskipun terhubung dengan aplikasi utama. Setiap aset perlu otorisasi yang sesuai.
03 / METODE KERJA
FROM AGREEMENT TO ACTIONSetiap tahap dirancang agar pekerjaan dapat dipantau, ruang lingkup tidak melebar diam-diam, dan hasil akhirnya mudah dipakai.
Pahami tujuan, sistem yang dikelola, prioritas, batas waktu, jumlah aset, serta informasi teknis yang diperlukan.
Konfirmasi kepemilikan atau kewenangan, daftar target, batas pengujian, kanal eskalasi, dan ketentuan perjanjian sebelum aktivitas dimulai.
Penilaian terhadap bagian yang disepakati, dengan pendekatan terkendali untuk mengurangi risiko gangguan operasional.
Validasi indikasi masalah, hindari kesimpulan dari dugaan semata, dan nilai dampaknya menurut konteks sistem.
Ringkasan bagi pimpinan, temuan teknis, prioritas risiko, bukti aman, dan rekomendasi perbaikan.
Ajukan temuan yang sudah diperbaiki dalam 30 hari kalender sejak laporan final, pada aset dan versi sama. Retest memvalidasi perbaikan, bukan pengujian penuh ulang.
04 / HASIL YANG DITERIMA
Bentuk laporan mengikuti paket dan kebutuhan pengambil keputusan. Di dalamnya ada konteks bisnis sekaligus catatan teknis yang terkendali.
Contoh visual di samping bersifat fiktif. Ini bukan temuan dari klien atau hasil uji nyata.
RINGKASAN EKSEKUTIF 01 / 05
Pemisahan hak akses antarakun perlu diperiksa pada alur tertentu.
Dokumentasi terbatas menggunakan akun uji dan data sintetis sesuai persetujuan.
Evaluasi otorisasi di sisi server dan uji ulang setelah perbaikan.
PORTSWIGGER WEB SECURITY ACADEMY / LAB-001
Sepuluh studi kasus pengujian keamanan aplikasi web pada laboratorium resmi PortSwigger: access control, SQL injection, XSS, 2FA bypass, IDOR, CSRF, SSRF, path traversal, file upload RCE, dan OS command injection. Screenshot serta laporan latihan ditampilkan sesuai bukti yang tersedia; bukti screenshot LAB-007 masih berupa log dan konfirmasi peserta.
THE INVESTIGATION
File /robots.txt pada instance latihan mengungkap jalur /administrator-panel. Panel tersebut dapat dibuka tanpa autentikasi dan menampilkan aksi administratif. Penghapusan akun target simulasi berhasil dilakukan sehingga sistem lab menampilkan status “Solved”.
Perlu dibedakan: file robots.txt bukan celah akses dengan sendirinya. Temuan utamanya adalah fungsi administrator yang tidak mewajibkan otorisasi sebelum menampilkan dan menjalankan aksi sensitif.
EVIDENCE ARCHIVE / THREE STEPS
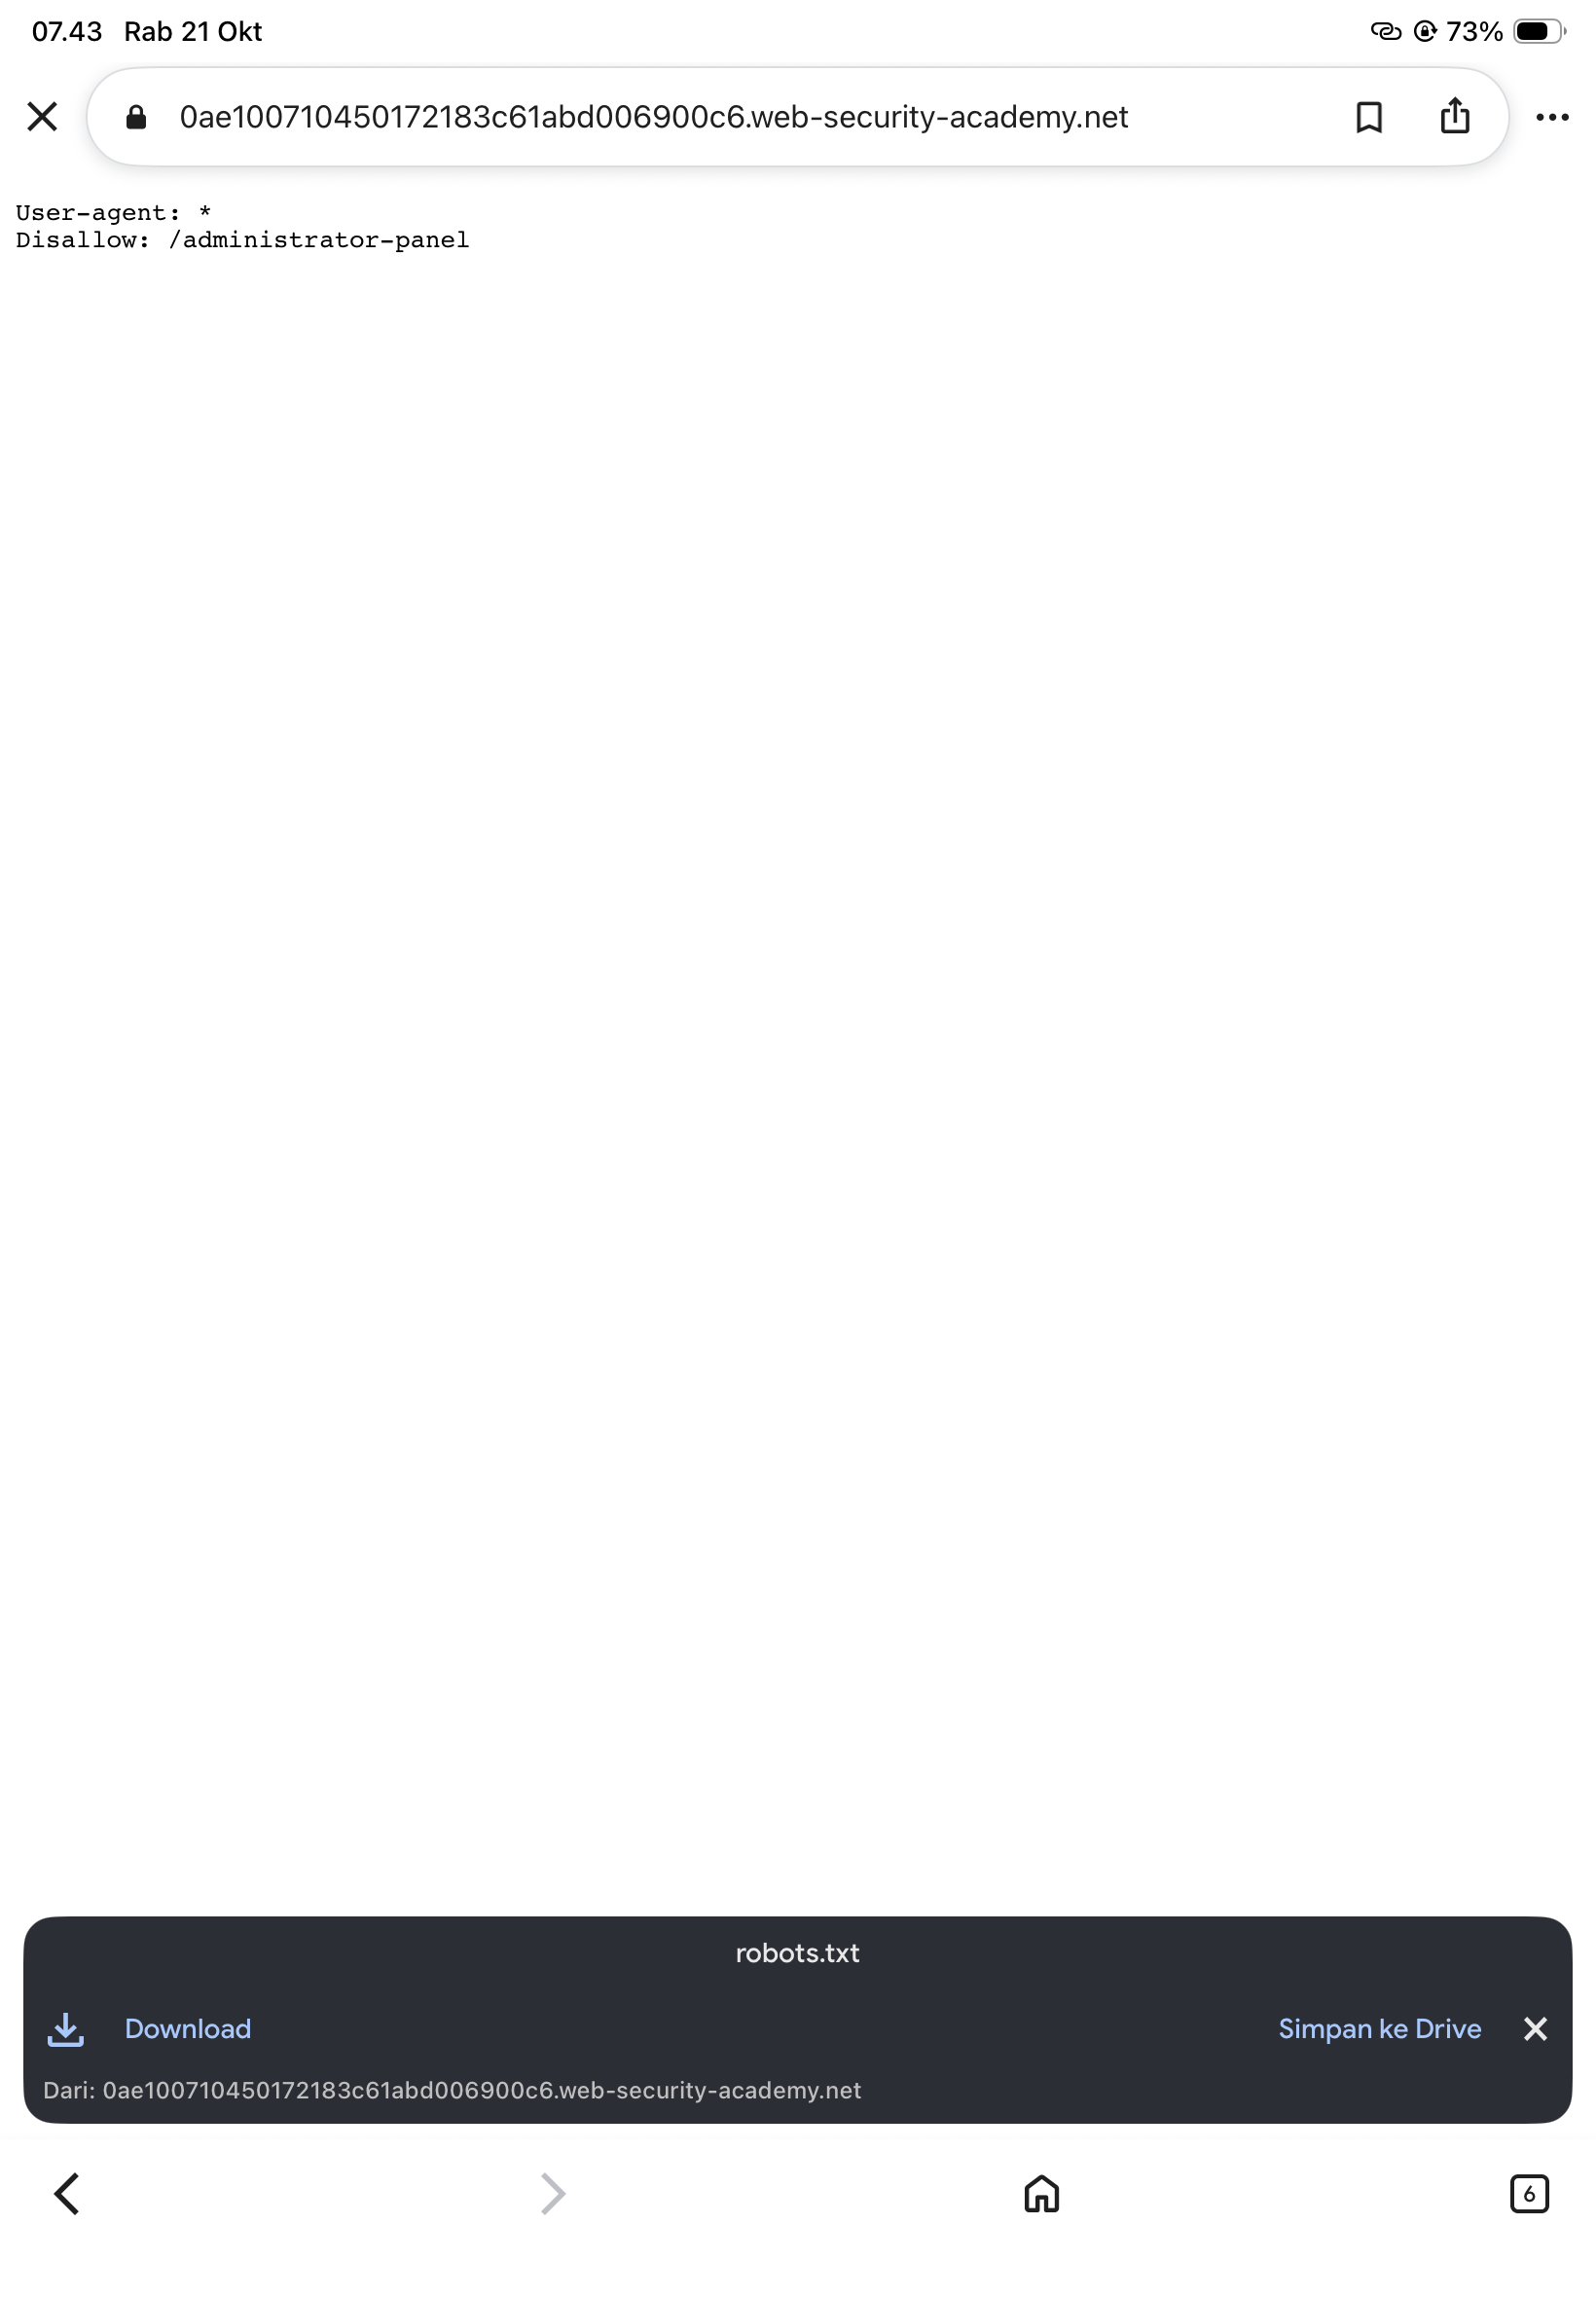
Path panel terlihat di robots.txt; belum menjadi bukti kebocoran hak akses.
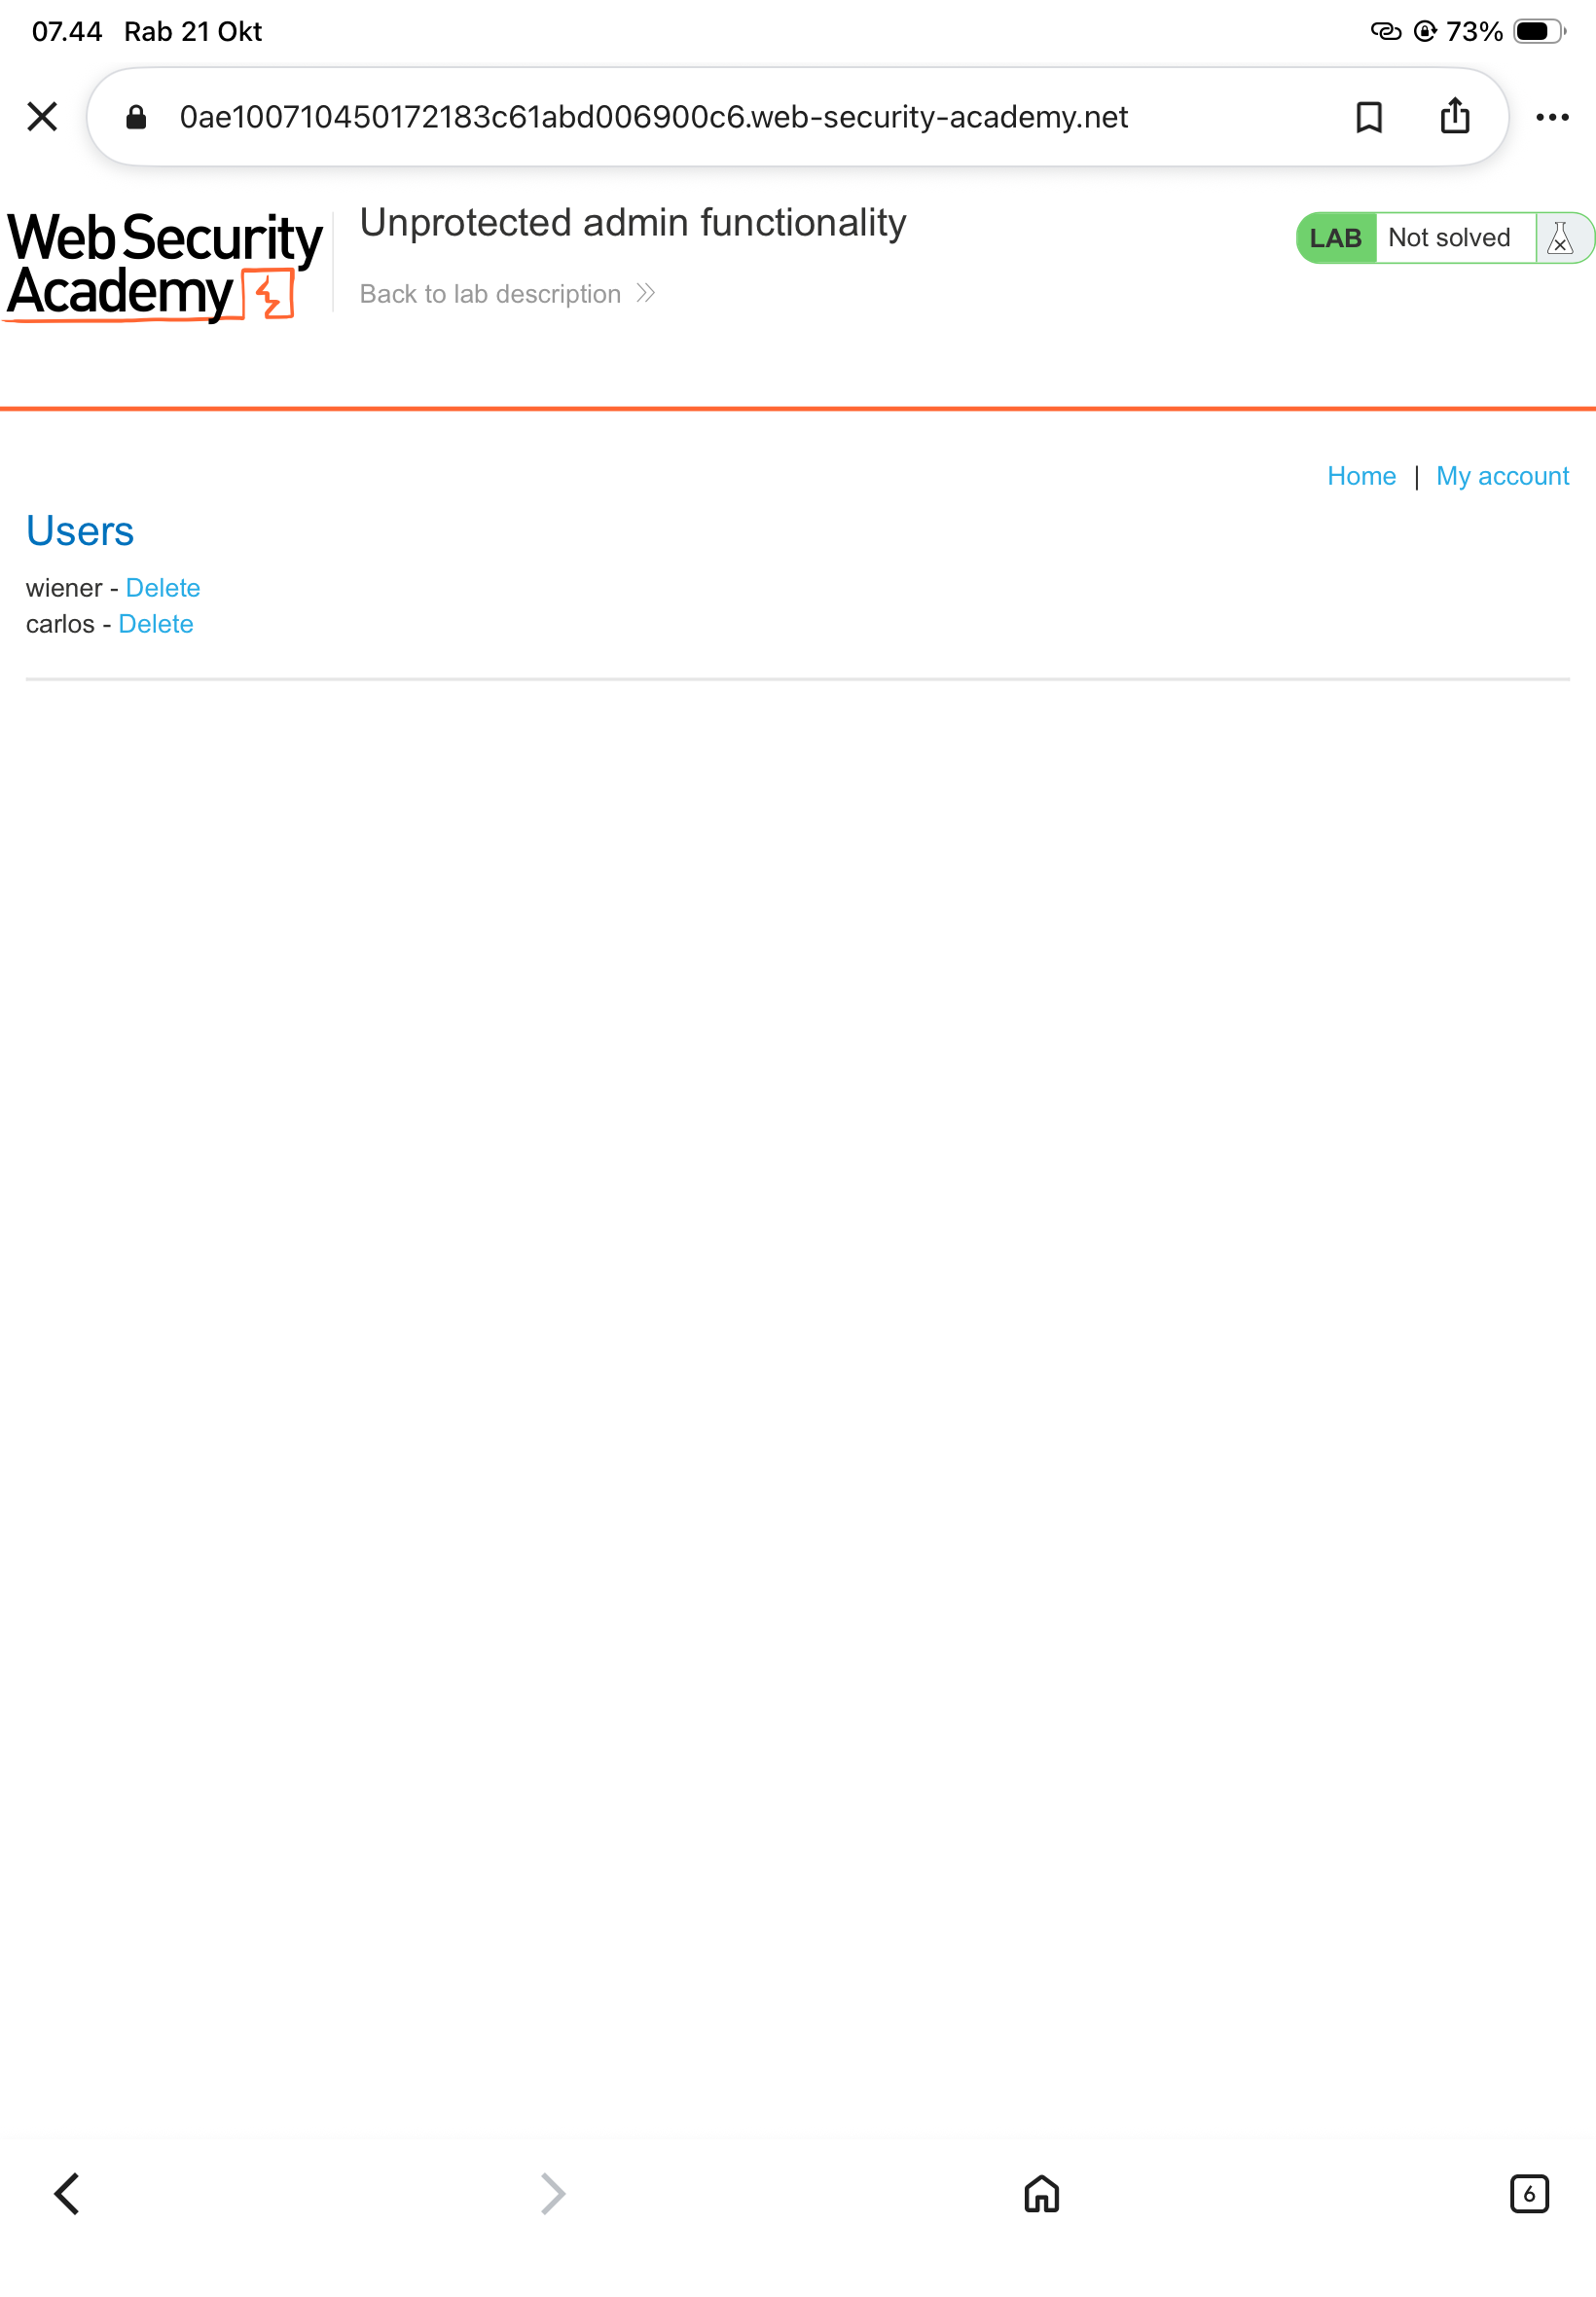
Fungsi administrasi terlihat pada sesi lab tanpa kredensial admin.
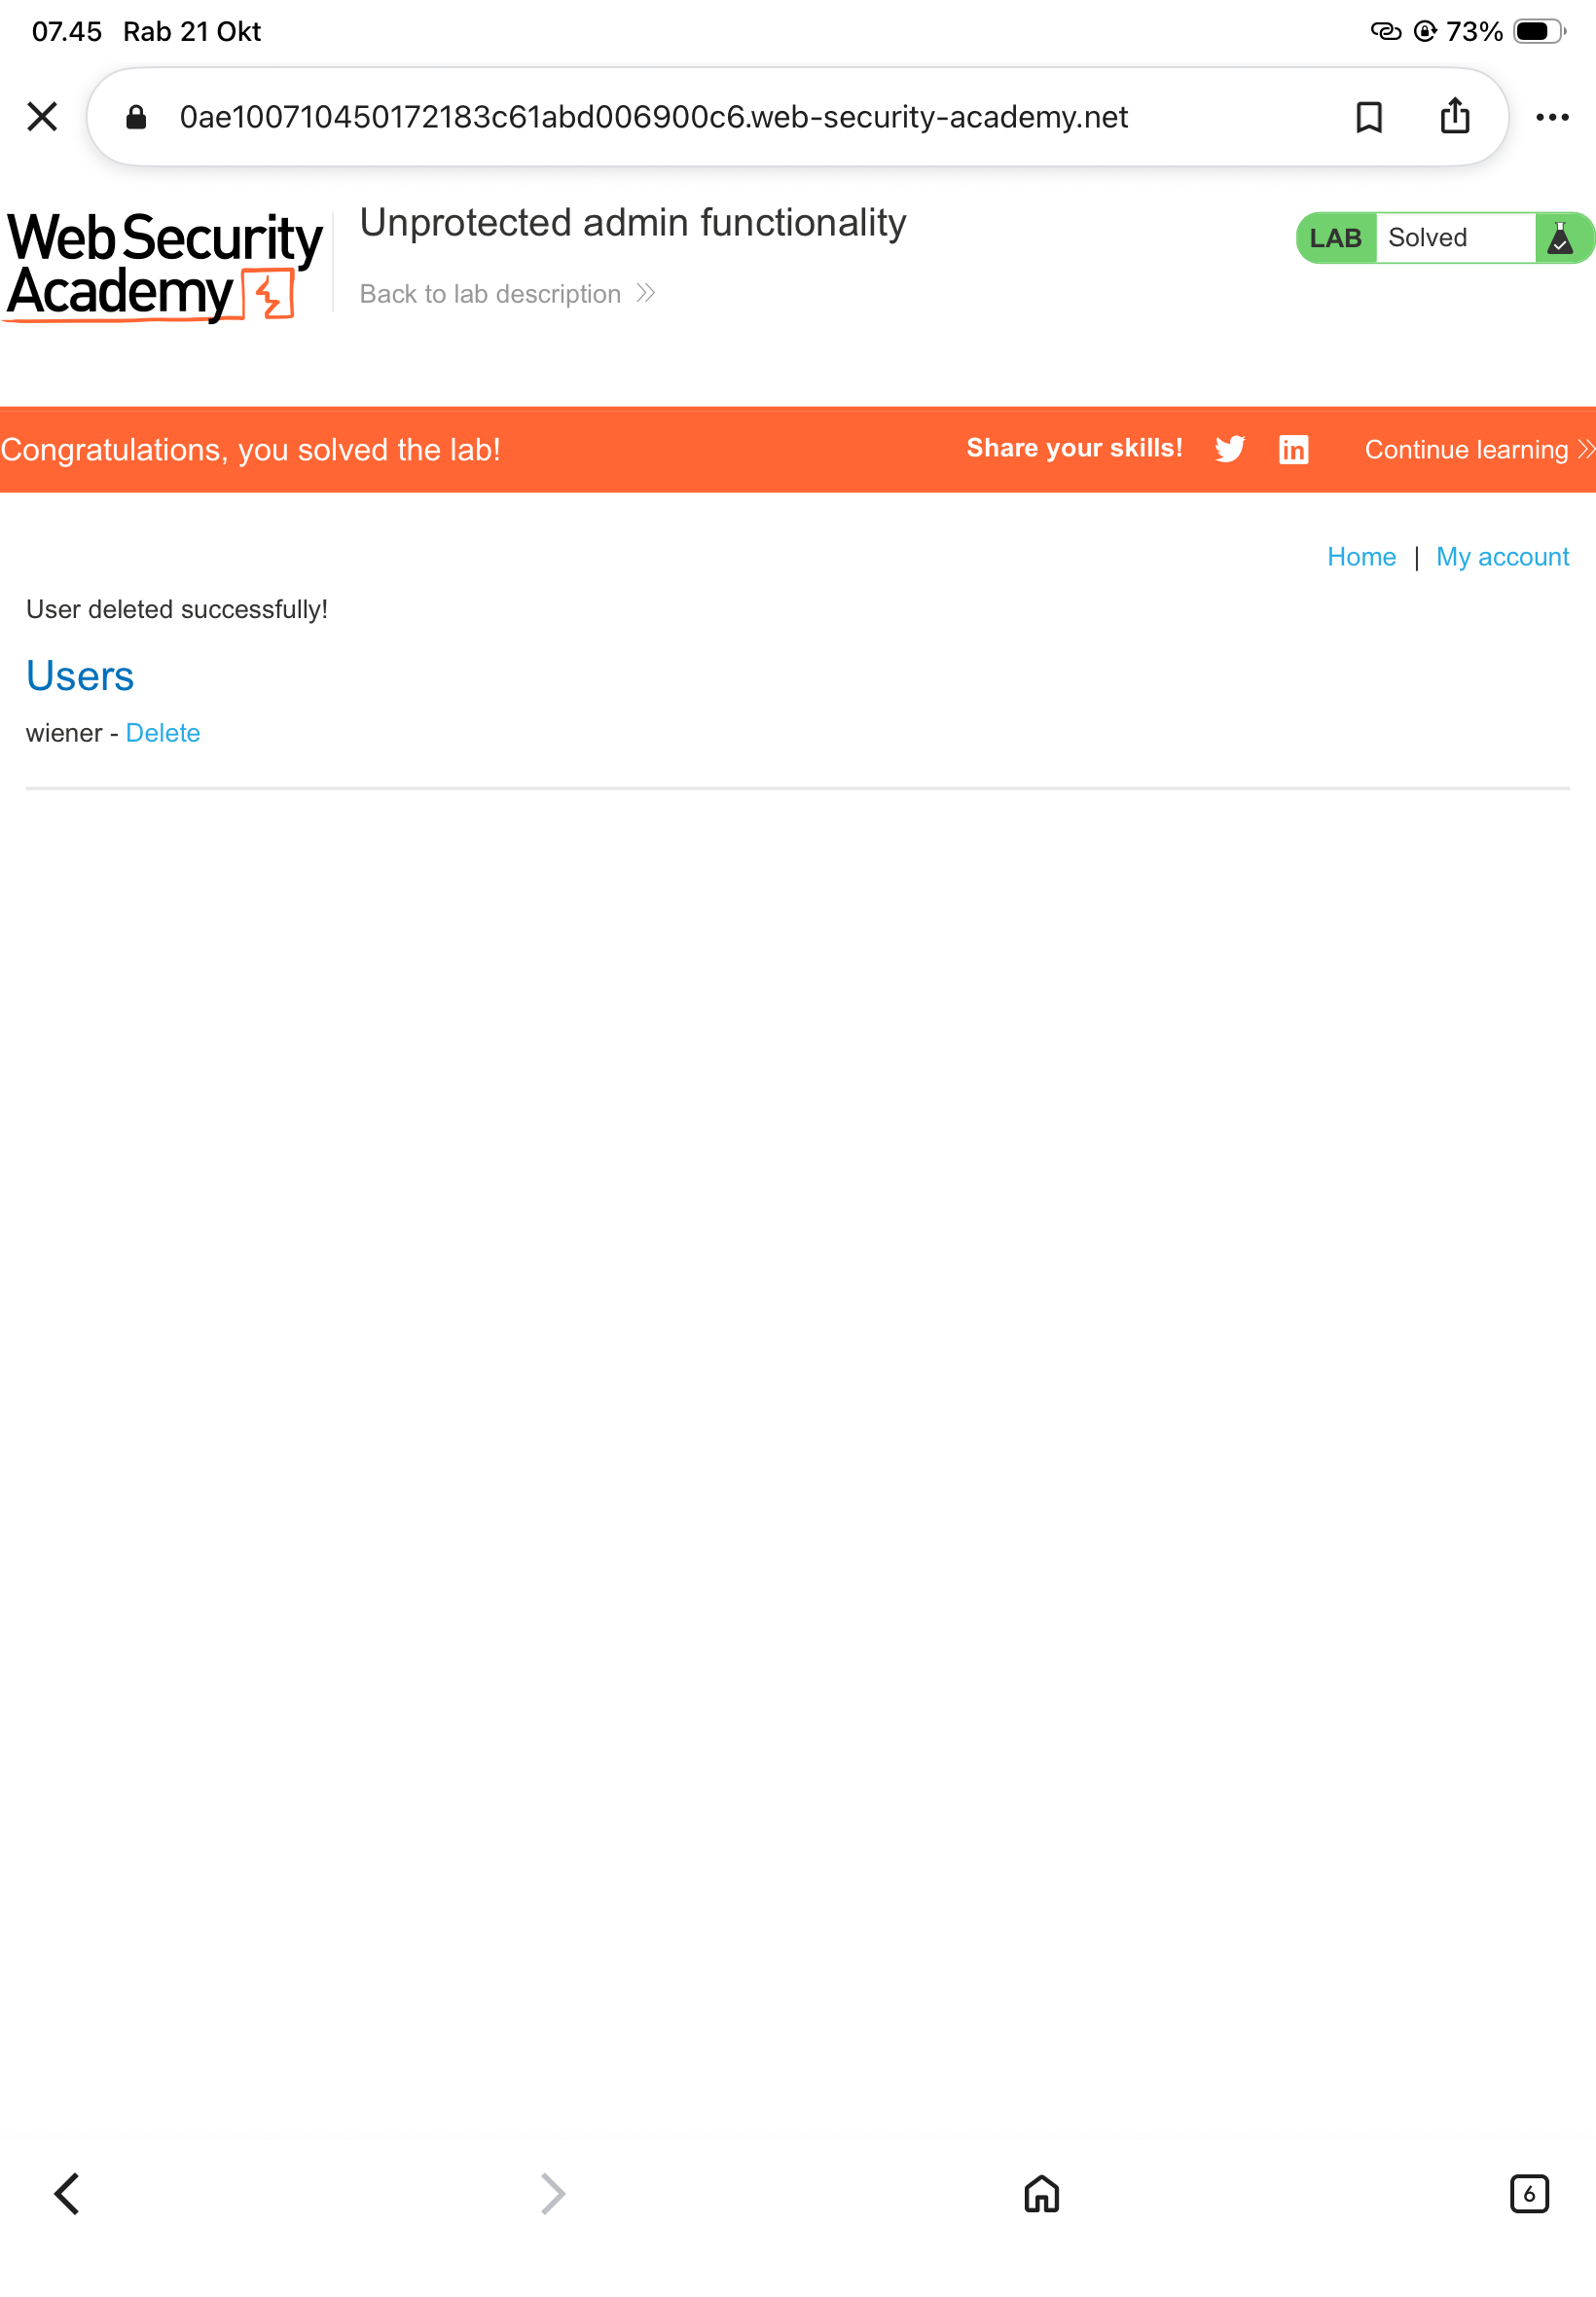
Penghapusan akun latihan berhasil; lab menampilkan status Solved.
Transparansi portofolio. Ini adalah latihan berizin di lingkungan simulasi PortSwigger Web Security Academy, bukan audit keamanan pelanggan, sertifikasi profesional, atau bukti pemindaian sistem produksi. Klasifikasi High bersifat penilaian kualitatif untuk kasus latihan, bukan CVSS resmi.
VALIDATED TRAINING EXERCISE / CWE-89
Pengujian terkendali pada parameter kategori produk membuktikan bahwa query dapat dipengaruhi input pengguna. Skenario diselesaikan dalam lingkungan latihan resmi PortSwigger, dengan bukti status Solved yang terdokumentasi.
/filter?category=METHOD / MANUAL VALIDATION
Nilai parameter category dimodifikasi menjadi ekspresi boolean yang selalu benar. Pada lab sengaja rentan ini, respons menampilkan produk di luar filter dan pemberitahuan Lab Solved.
Lifestyle' OR 1=1--Batas bukti: percobaan ini membuktikan bypass filter pada lab, bukan pencurian akun, akses database produksi, atau takeover server.
EVIDENCE / REAL TRAINING SESSION
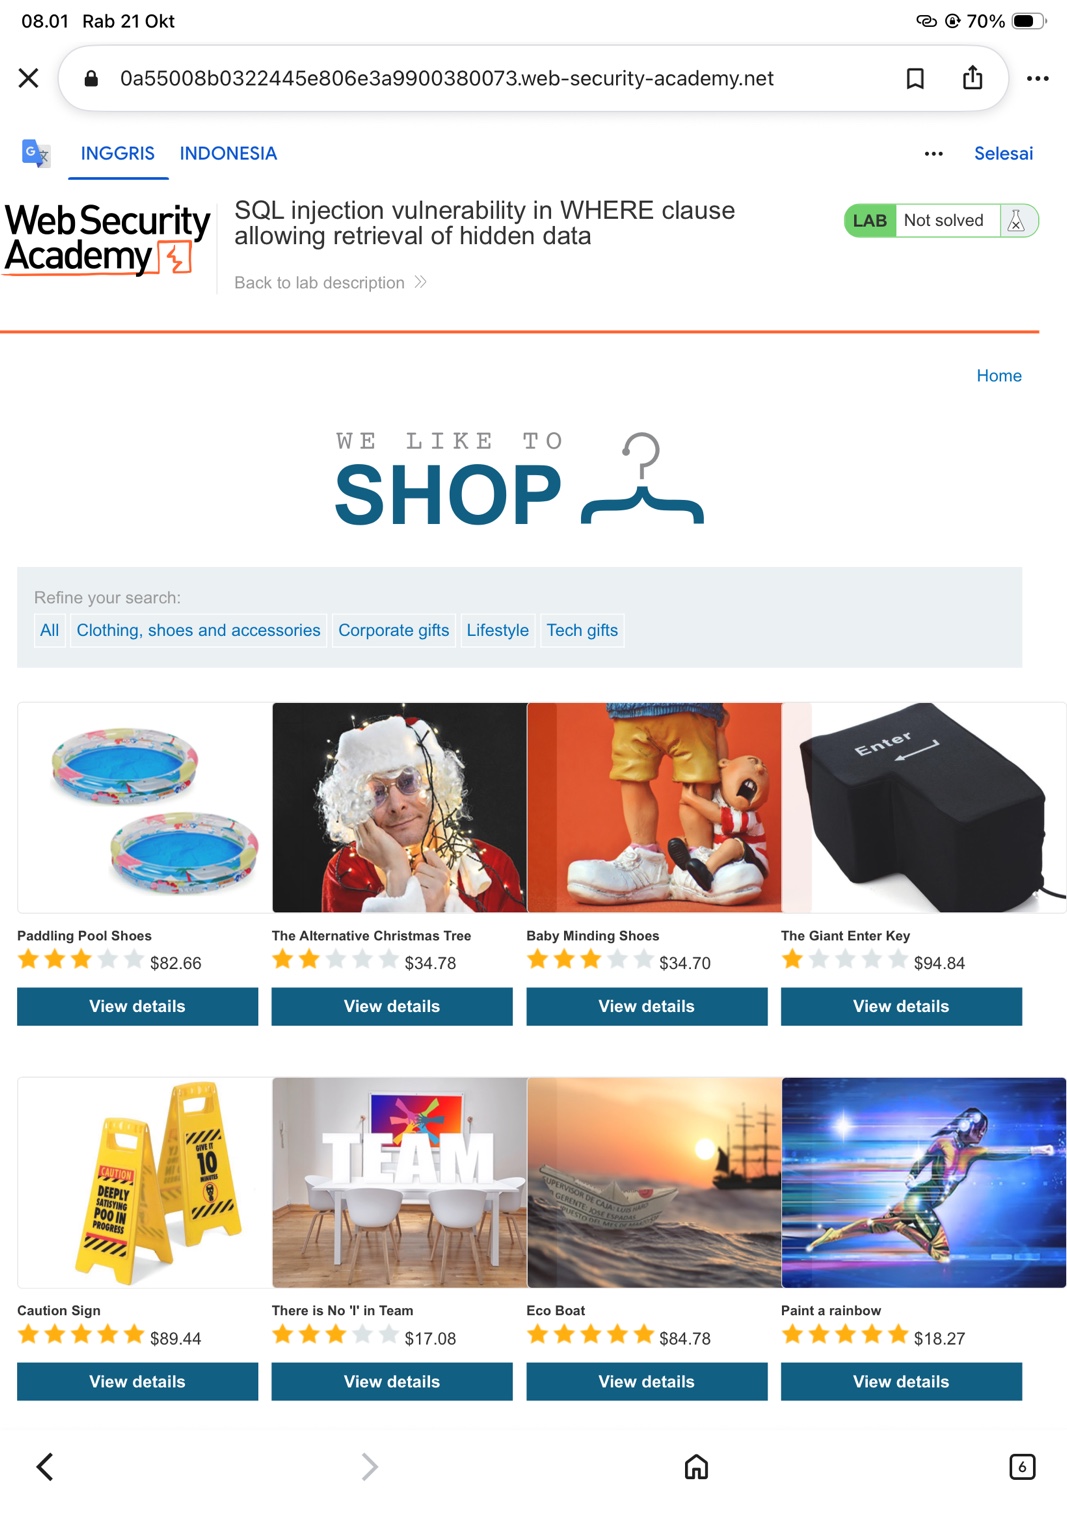
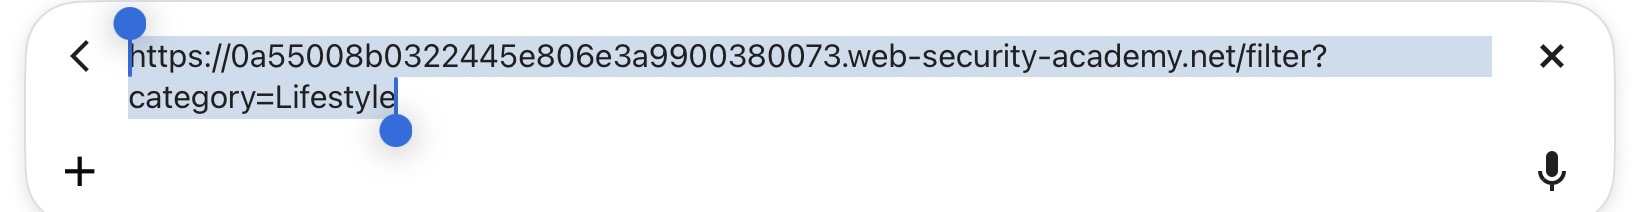
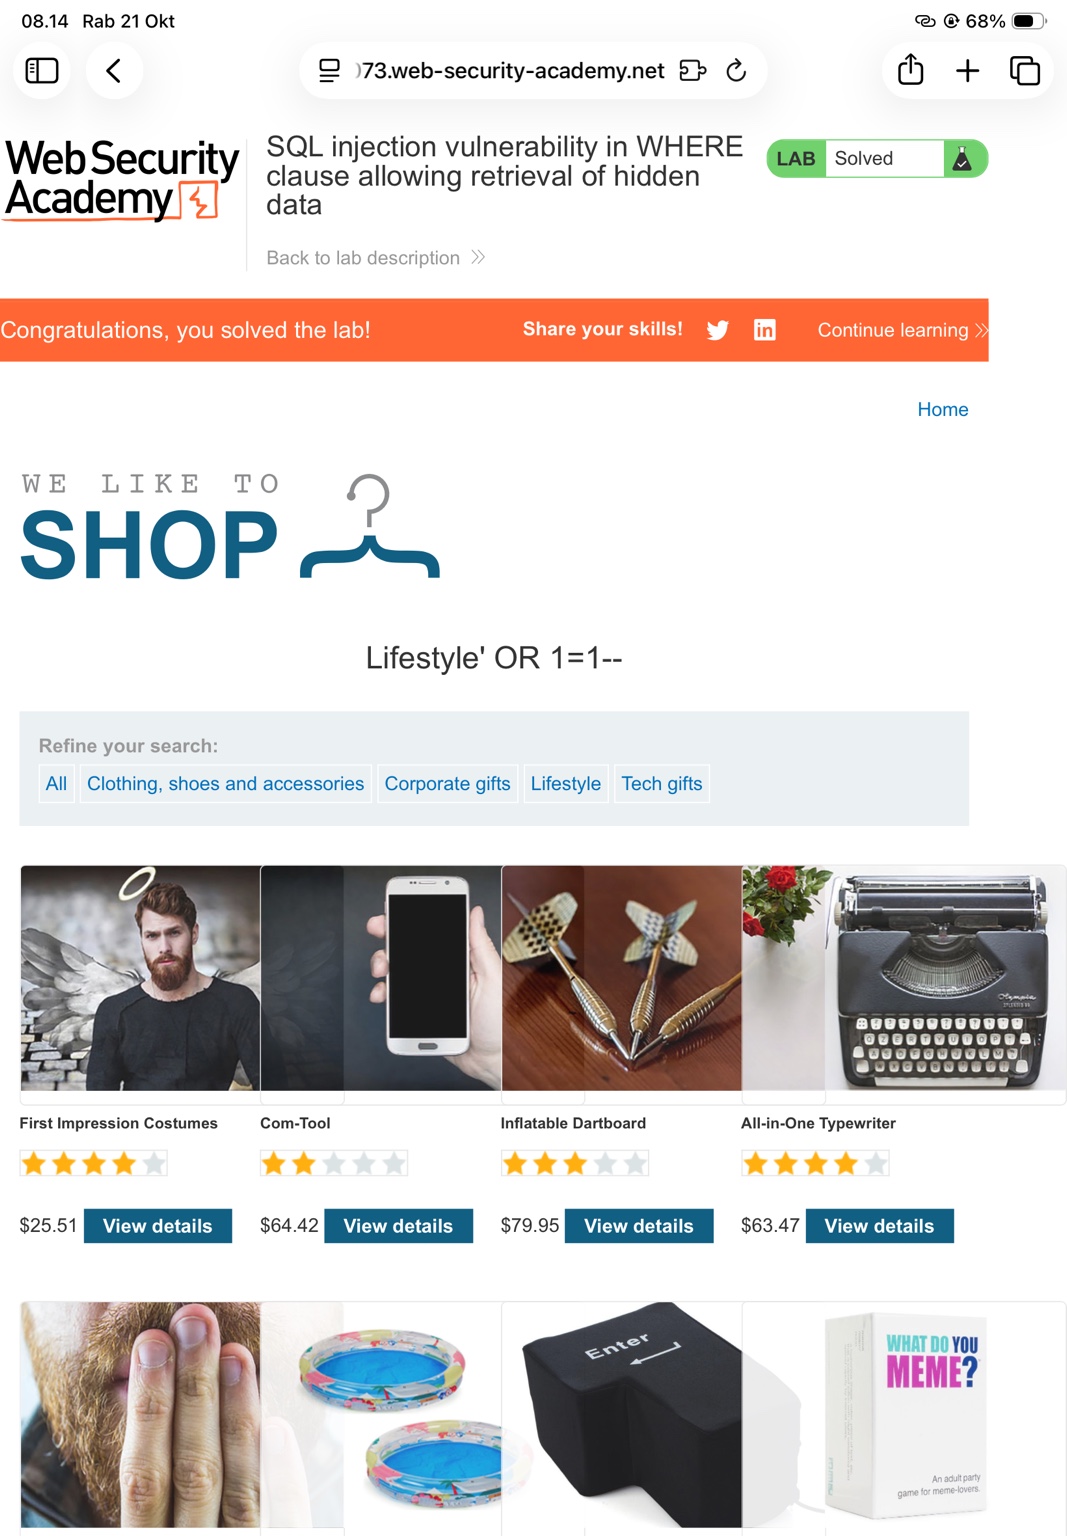
Studi kasus ini dilakukan pada lingkungan pelatihan PortSwigger yang sengaja rentan. Ini bukan audit terhadap sistem klien, bukan sertifikasi kompetensi profesional, dan bukan klaim pengalaman pengujian perusahaan. Risiko High bersifat kualitatif untuk skenario latihan.
VALIDATED TRAINING EXERCISE / CWE-79
Kolom pencarian pada aplikasi lab memantulkan input pengguna dalam konteks HTML tanpa encoding. Payload pengujian menjalankan JavaScript sederhana, dibuktikan melalui dialog alert(1) serta status Solved pada PortSwigger.
TEST LOG / MANUAL VERIFICATION
Percobaan awal dengan XYNYTEST menghasilkan teks yang tercermin dalam halaman. Percobaan berikutnya menggunakan payload sederhana dan browser menampilkan dialog bernilai 1. Status lab kemudian berubah menjadi Solved.
<script>alert(1)</script>Batas pembuktian: bukti hanya menunjukkan eksekusi skrip di lab latihan. Tidak ada klaim pencurian cookie, takeover akun, akses pengguna nyata, ataupun pengujian pada sistem produksi.
EVIDENCE / TRAINING SESSION
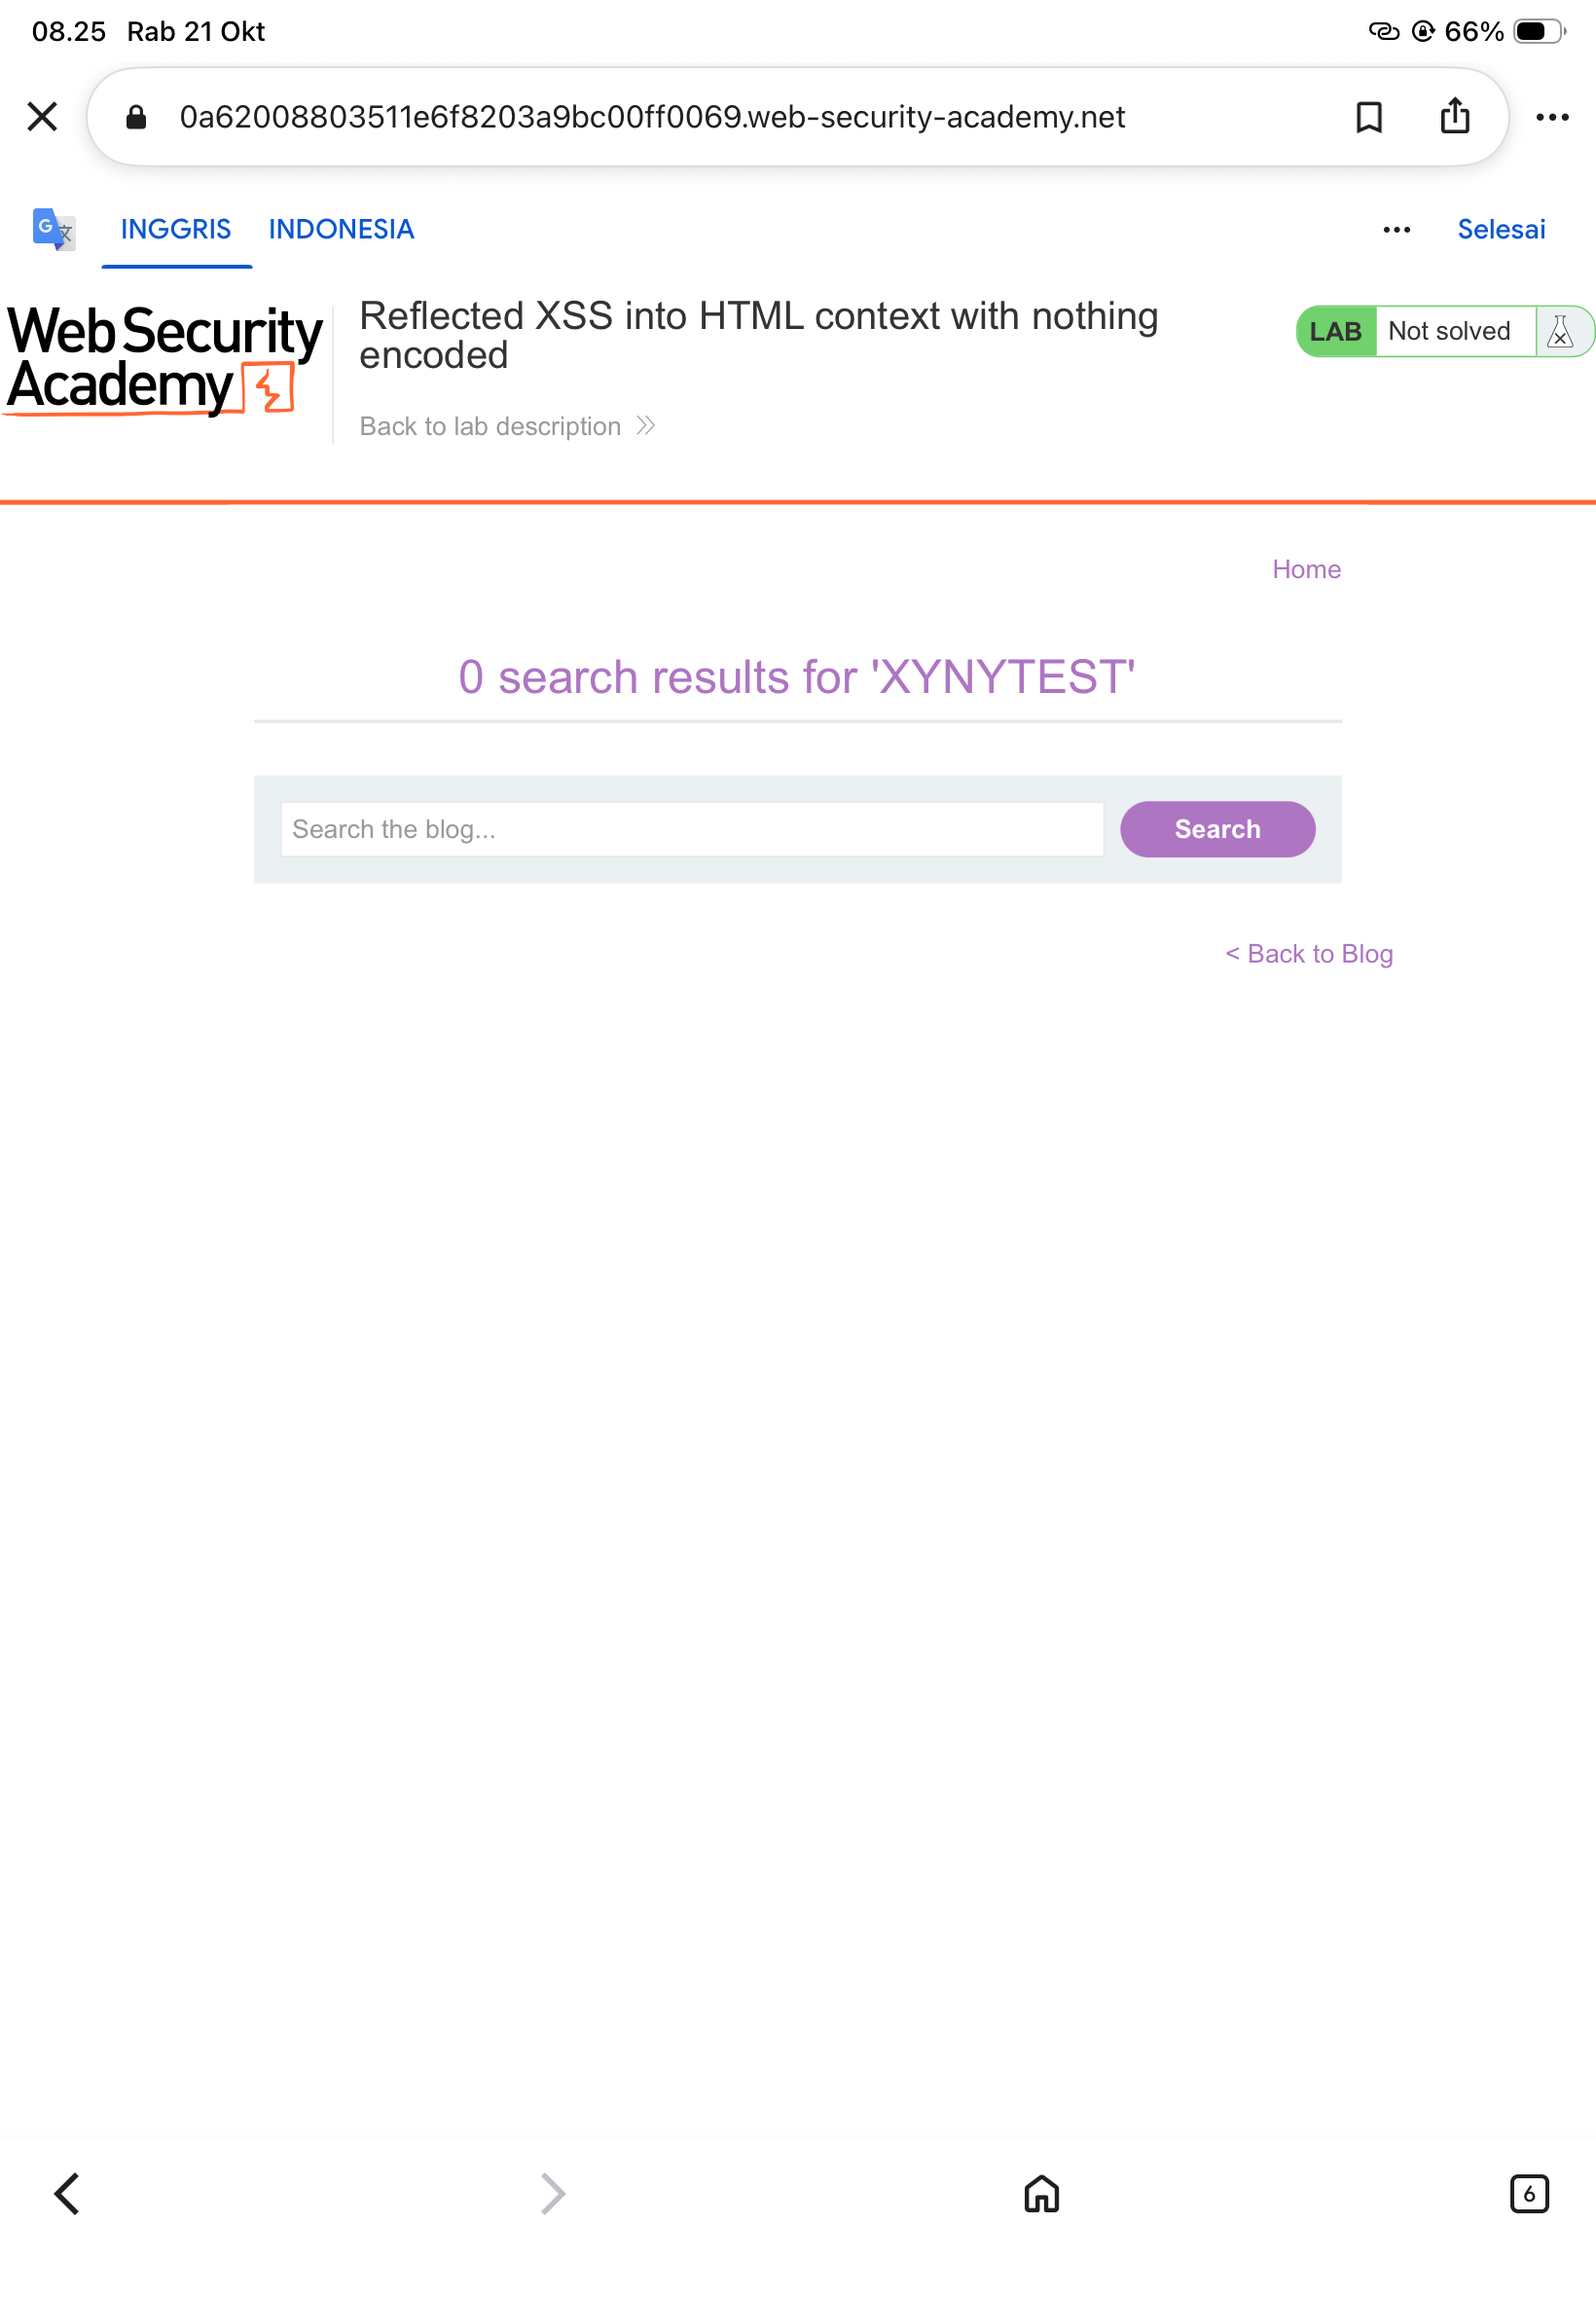
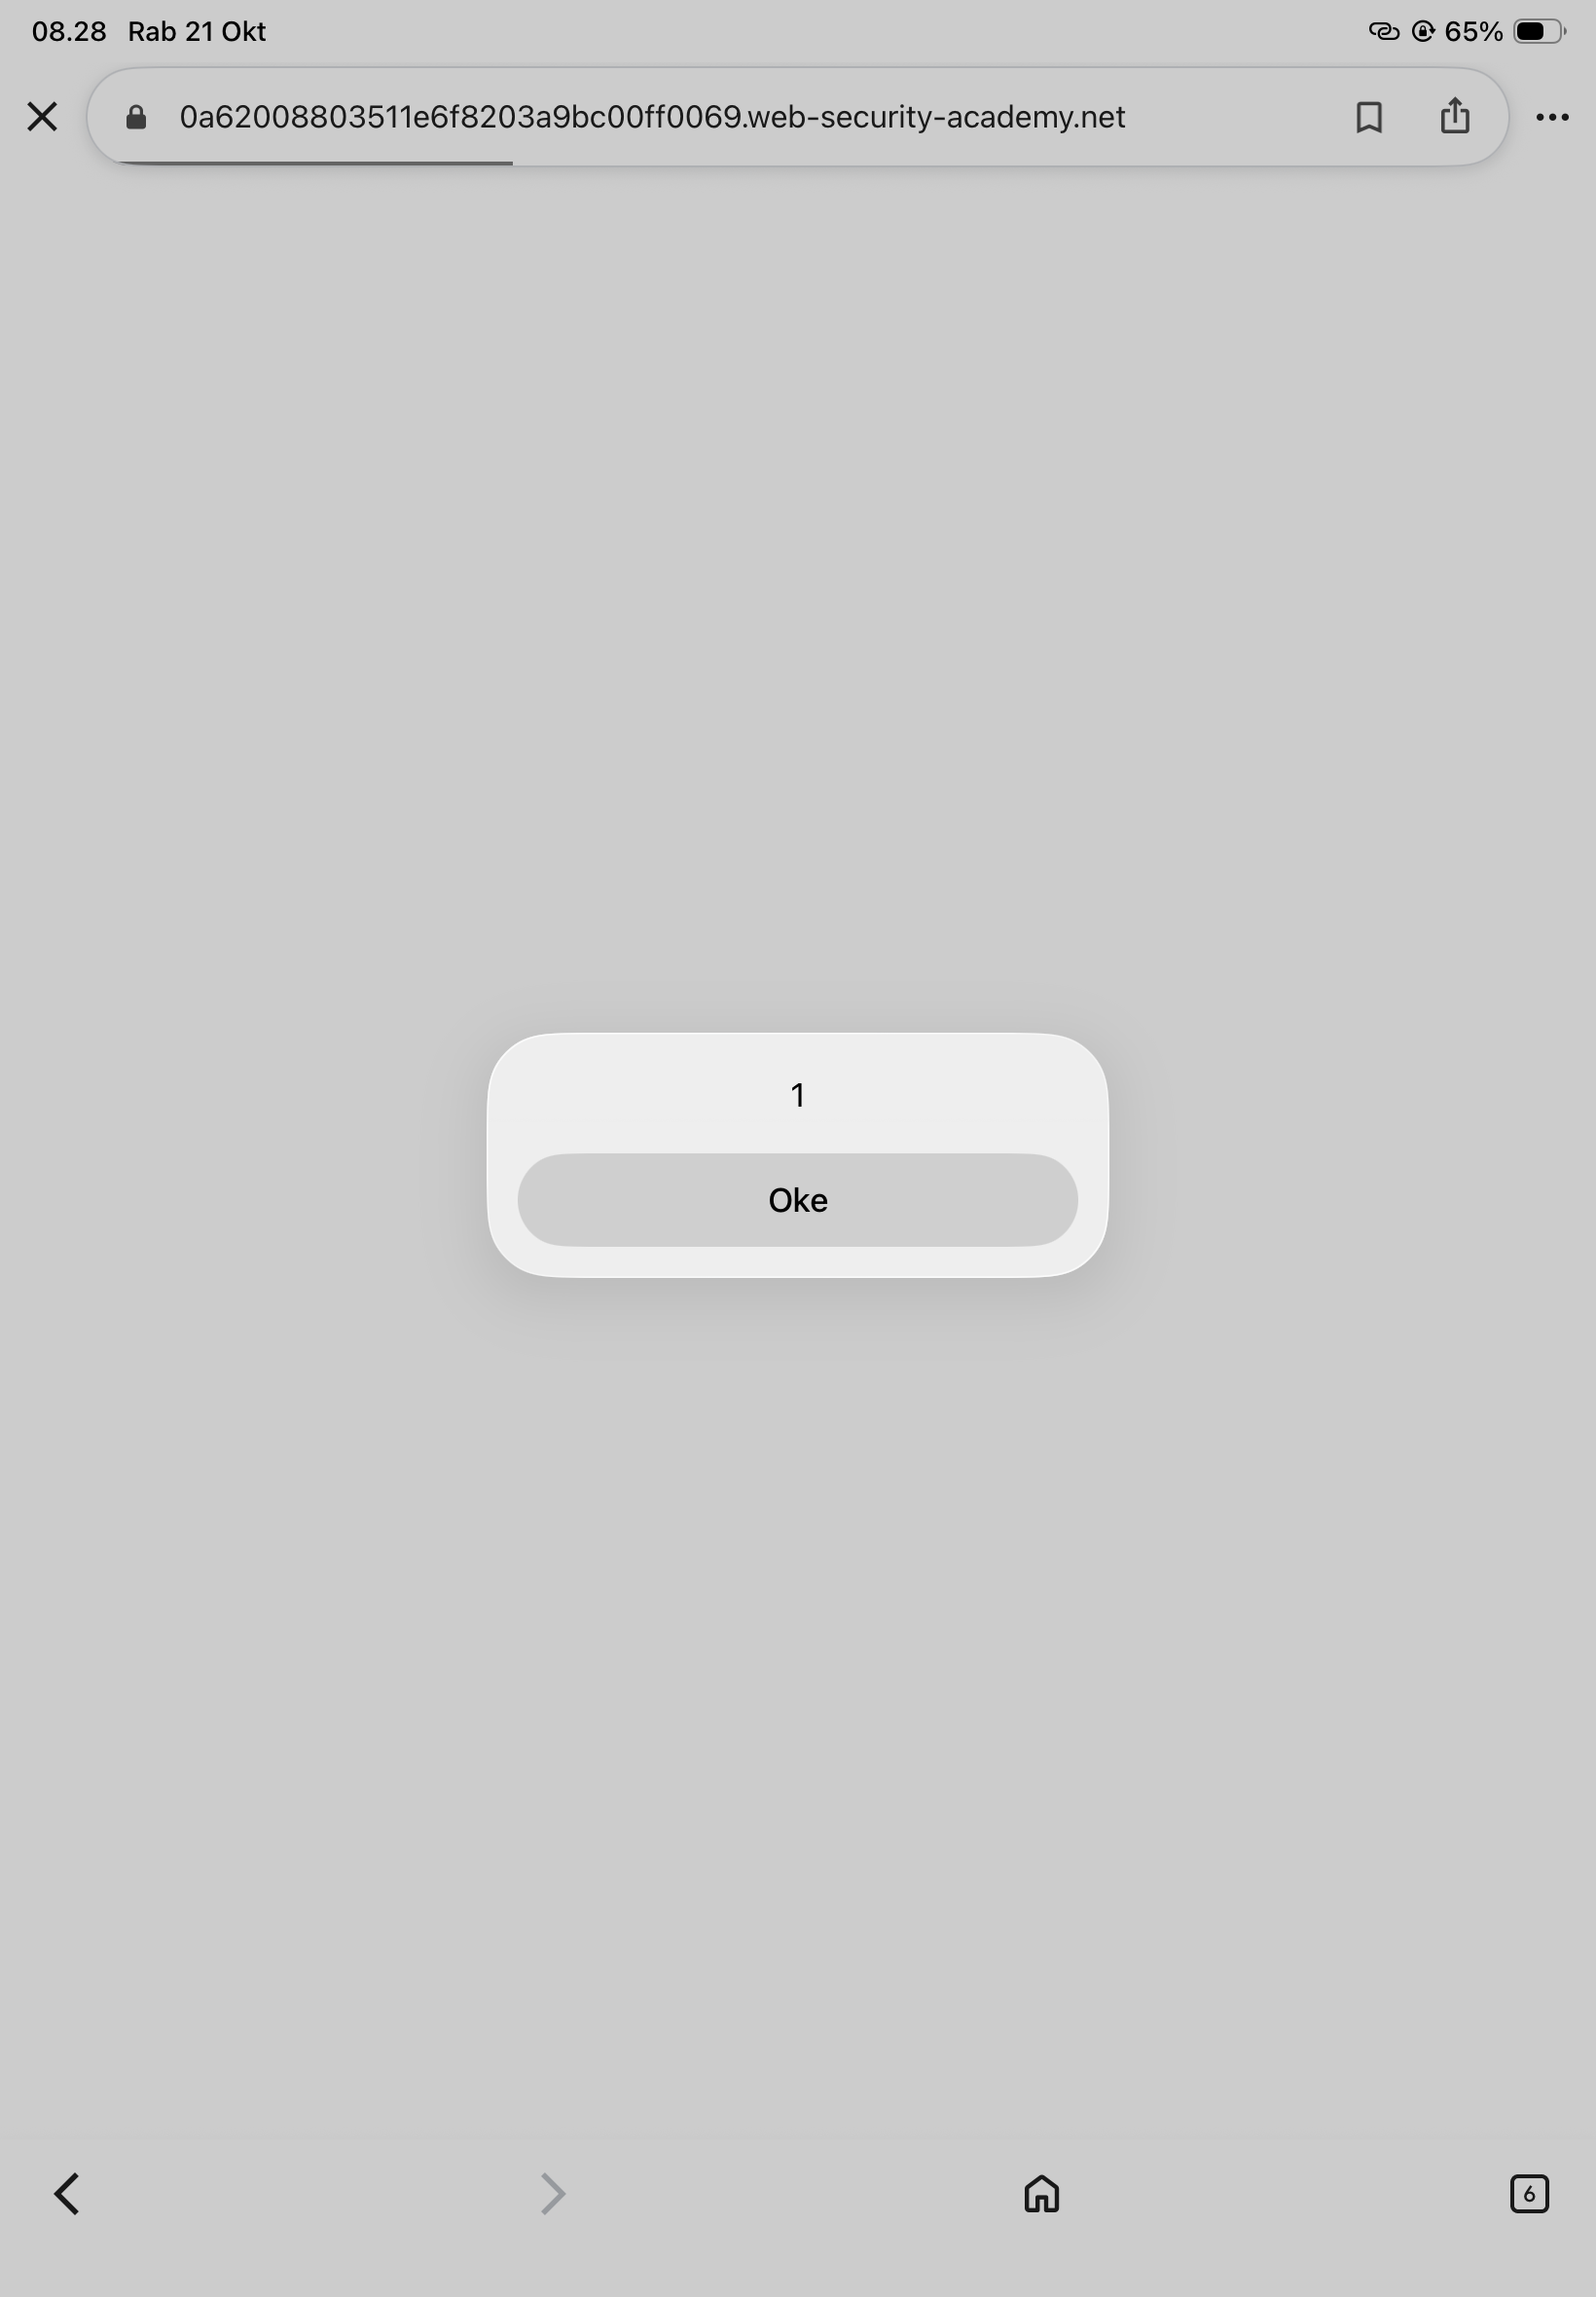
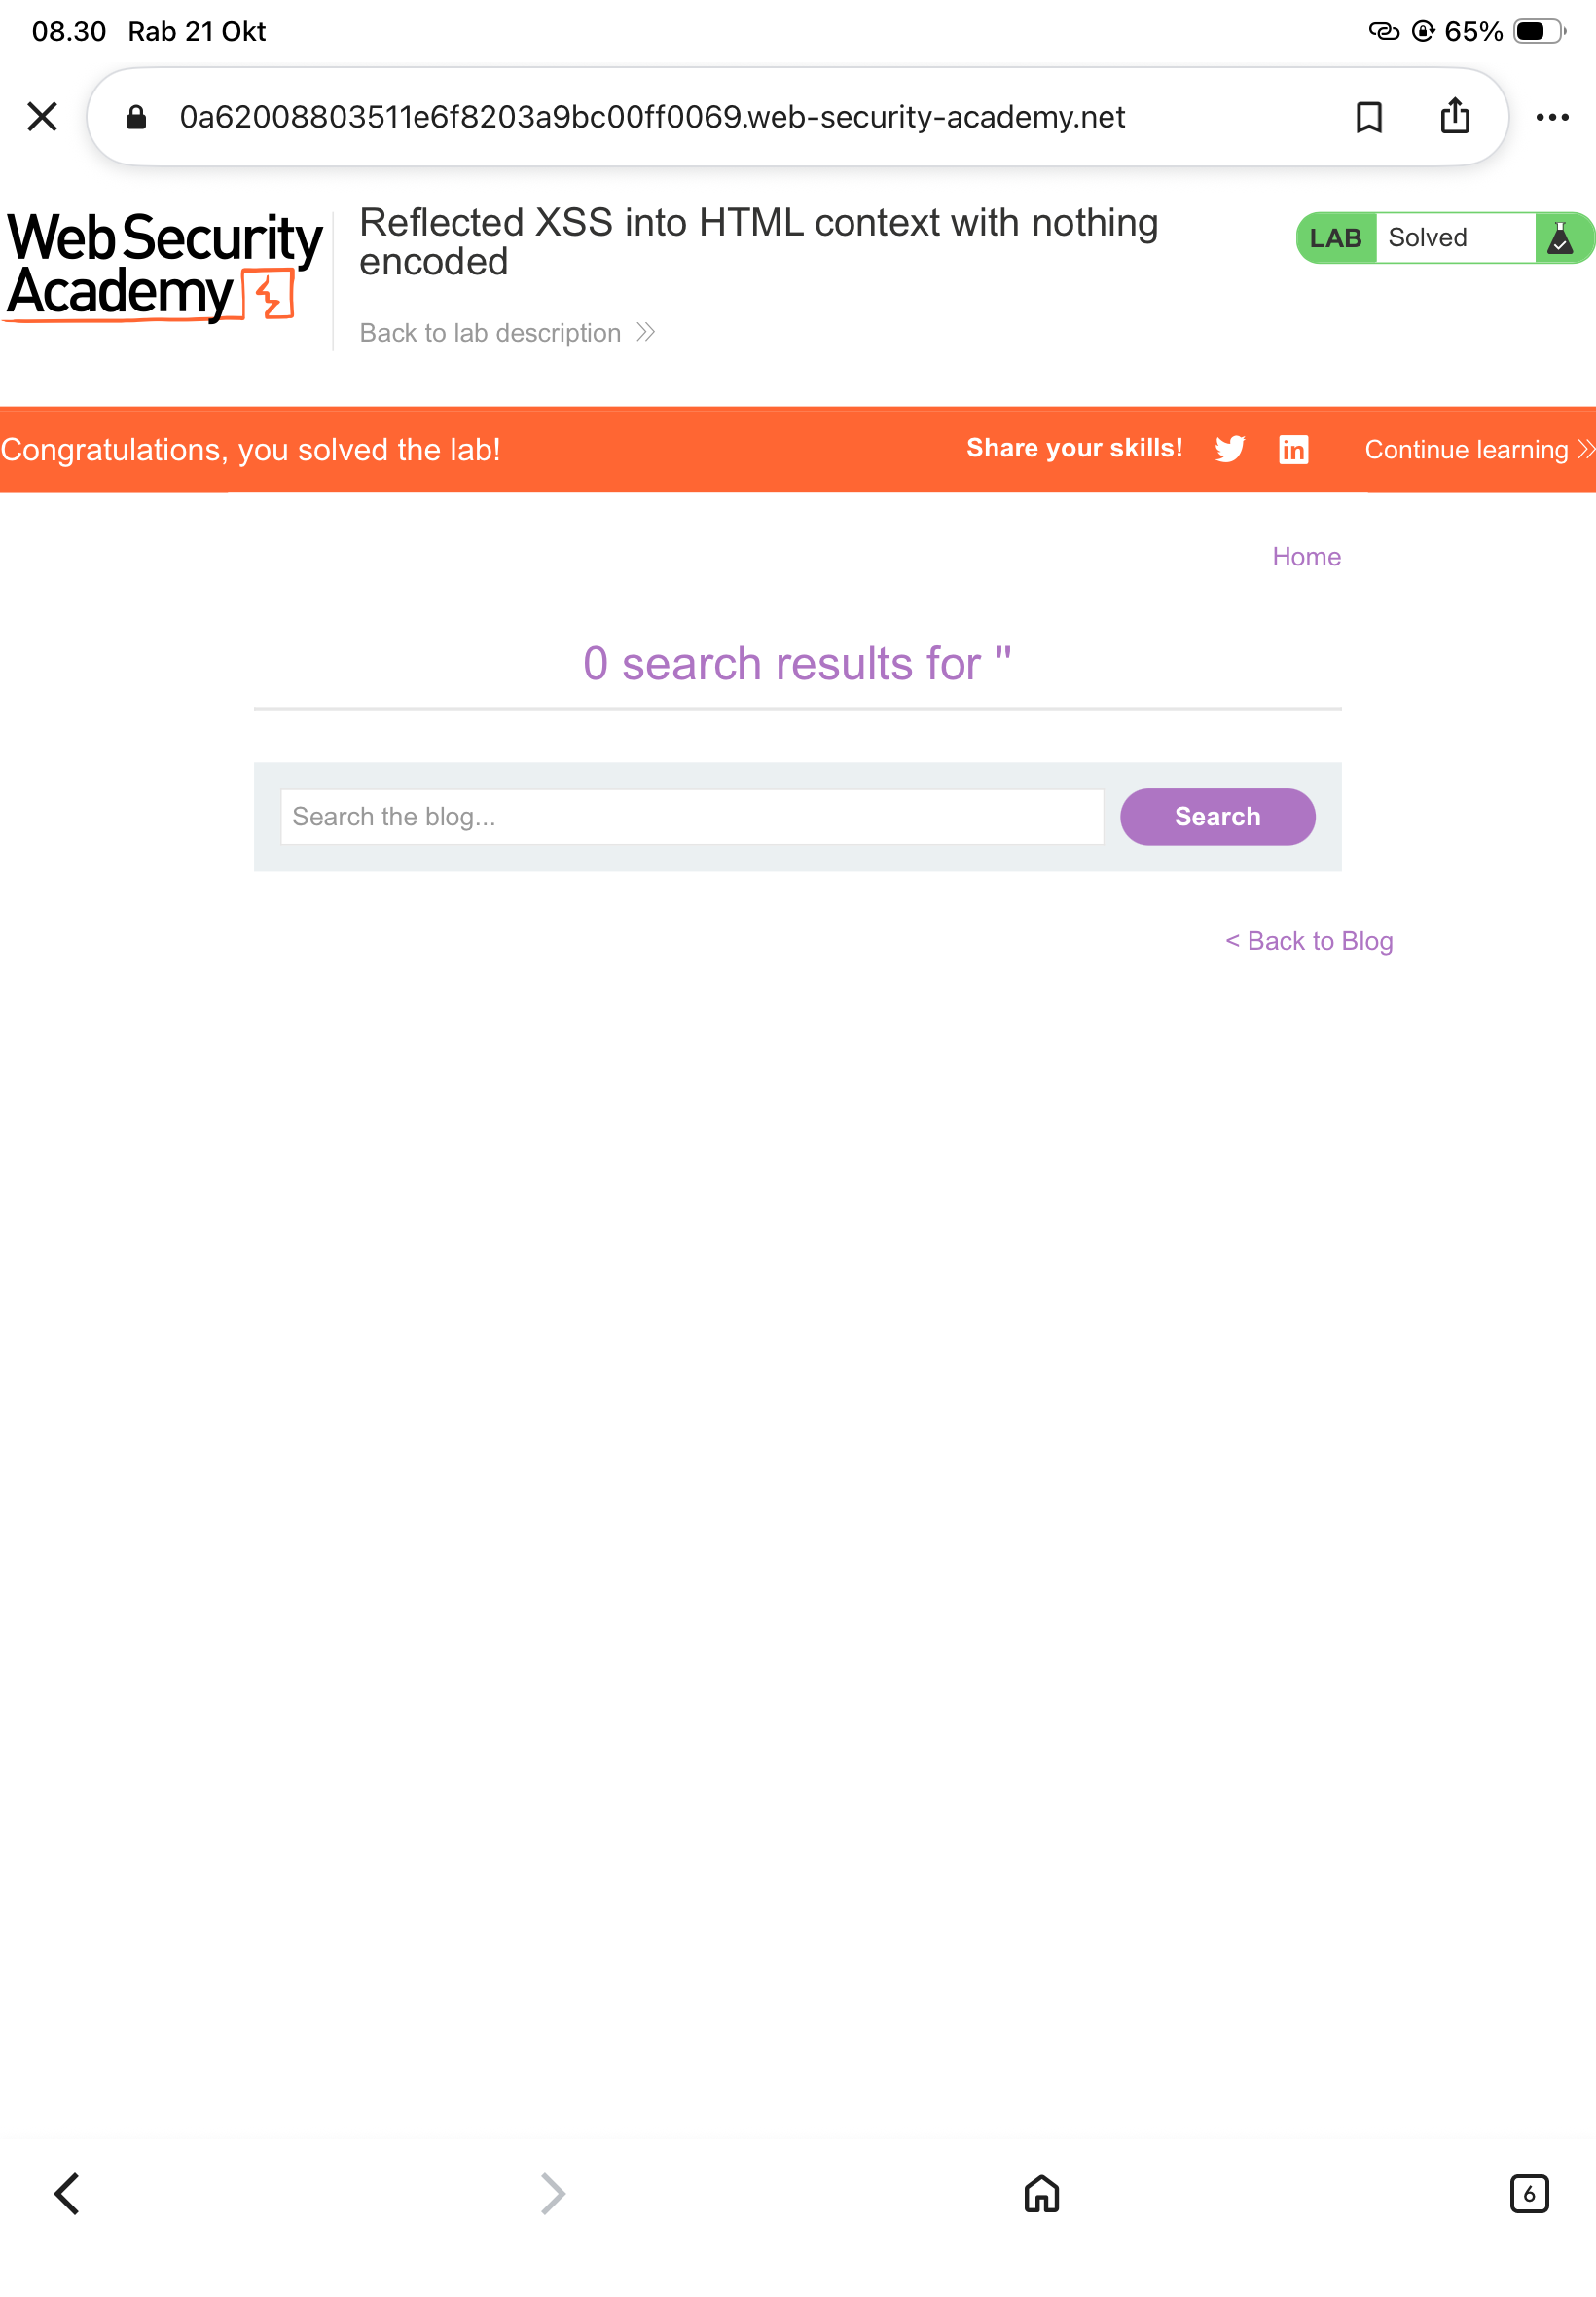
TRANSPARANSI. Proyek ini dilakukan di laboratorium resmi PortSwigger yang sengaja rentan. Portofolio latihan tidak sama dengan audit klien dan tidak menjadi klaim sertifikasi profesional. Rating High adalah penilaian indikatif, bukan skor CVSS terhitung.
SEVEN ADDITIONAL CASE STUDIES
Tujuh pengujian tambahan memperlihatkan validasi autentikasi, IDOR, CSRF, SSRF, path traversal, unggah file PHP, dan OS command injection. Materi ini adalah portofolio latihan yang disusun dari hasil pengujian peserta di lab resmi, bukan studi kasus klien.
*LAB-001–006 dan LAB-008–010 memiliki bukti visual status Solved dari peserta. LAB-007 dinyatakan Solved oleh peserta; screenshot status akhirnya belum tersedia, tetapi respons HTTP dari pengujian tersedia sebagai bukti parsial. Semua studi kasus berasal dari laboratorium latihan, bukan sistem klien.
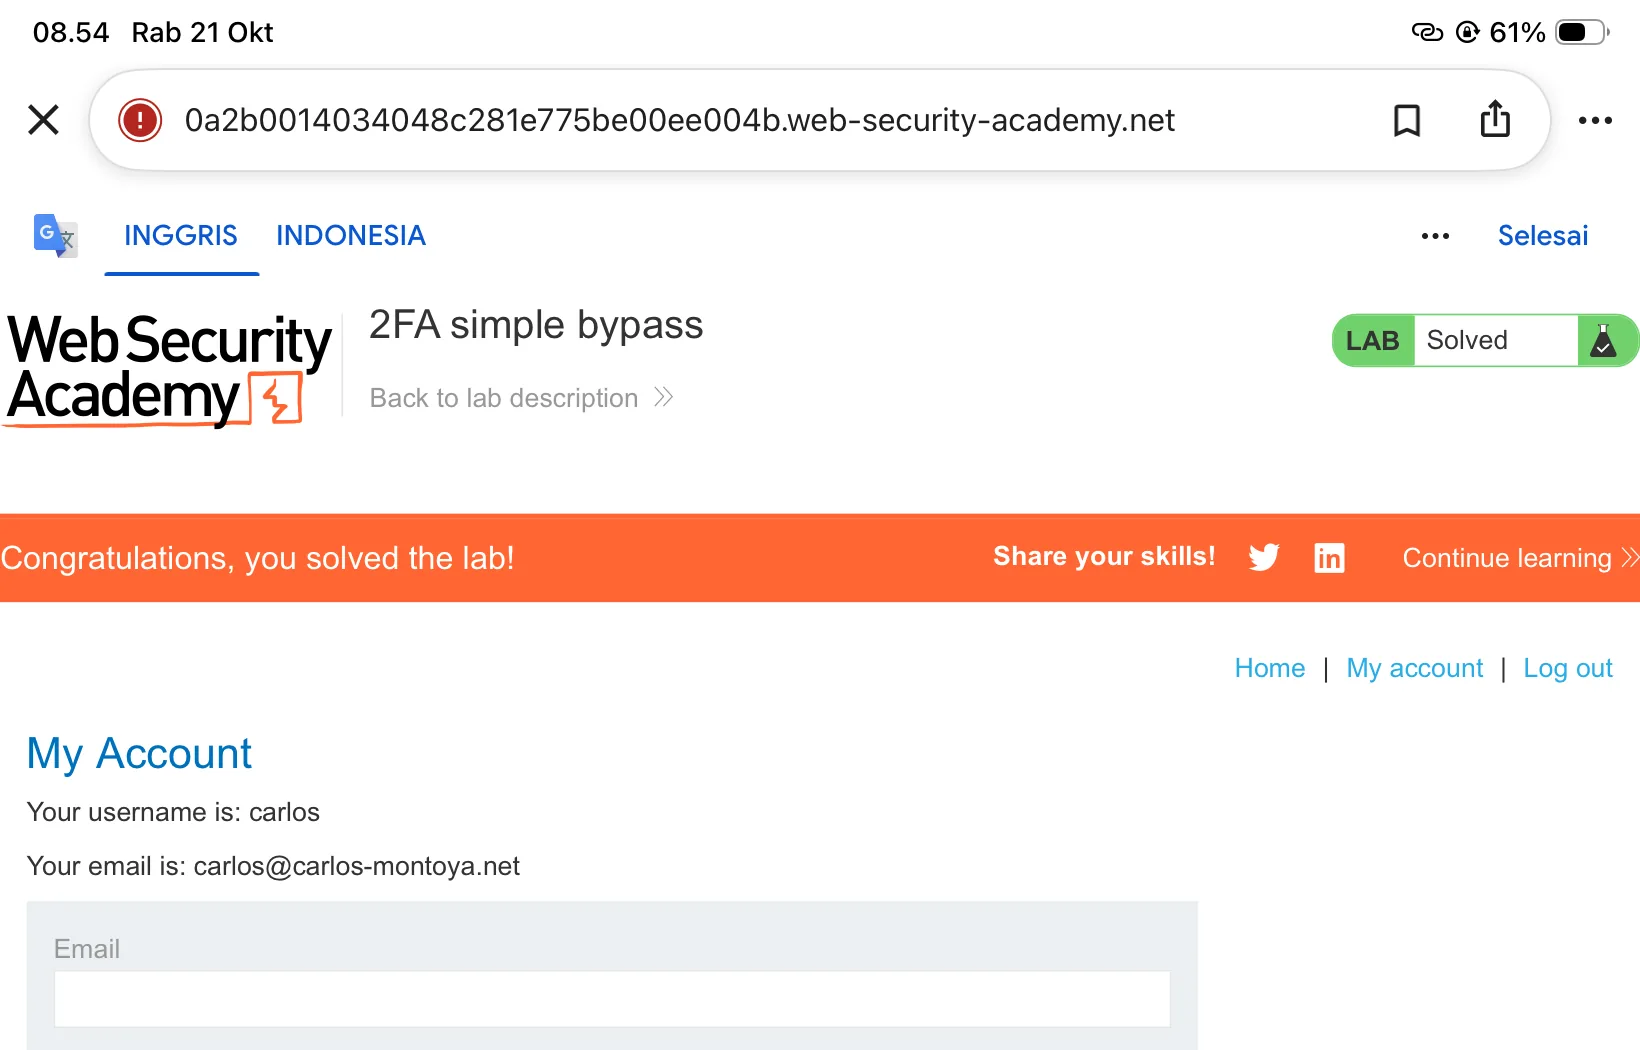
Lab mengizinkan akun latihan carlos membuka /my-account setelah login kata sandi, tanpa memasukkan kode 2FA.
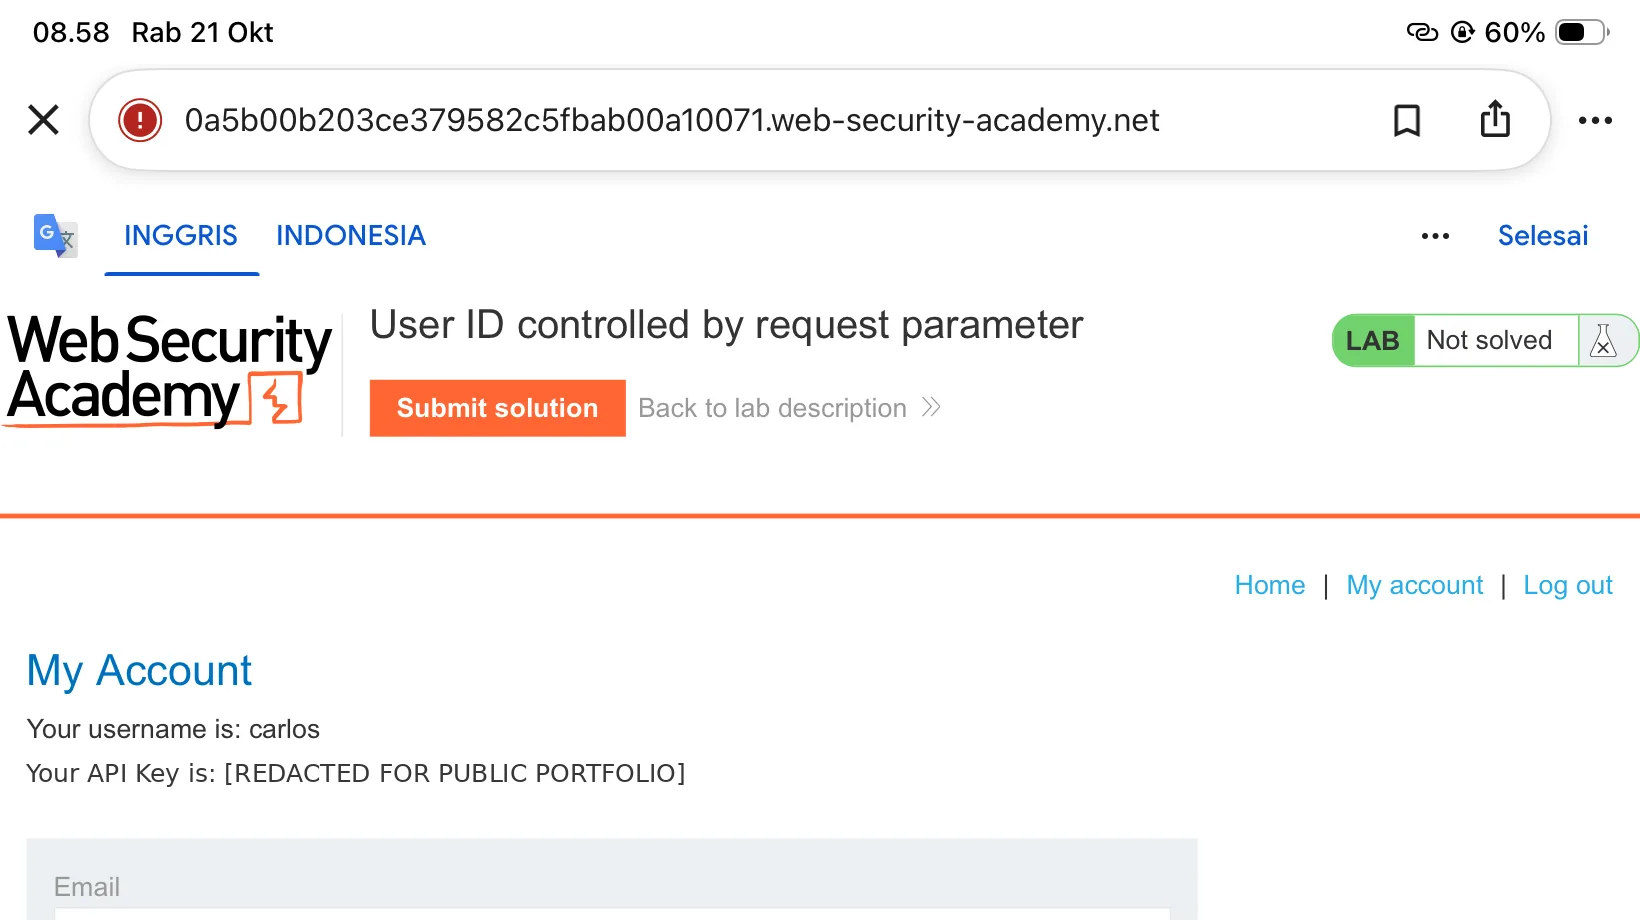
Ketika login sebagai wiener di lab, parameter id diganti menjadi carlos; aplikasi menampilkan data akun dan API key simulasi milik carlos.
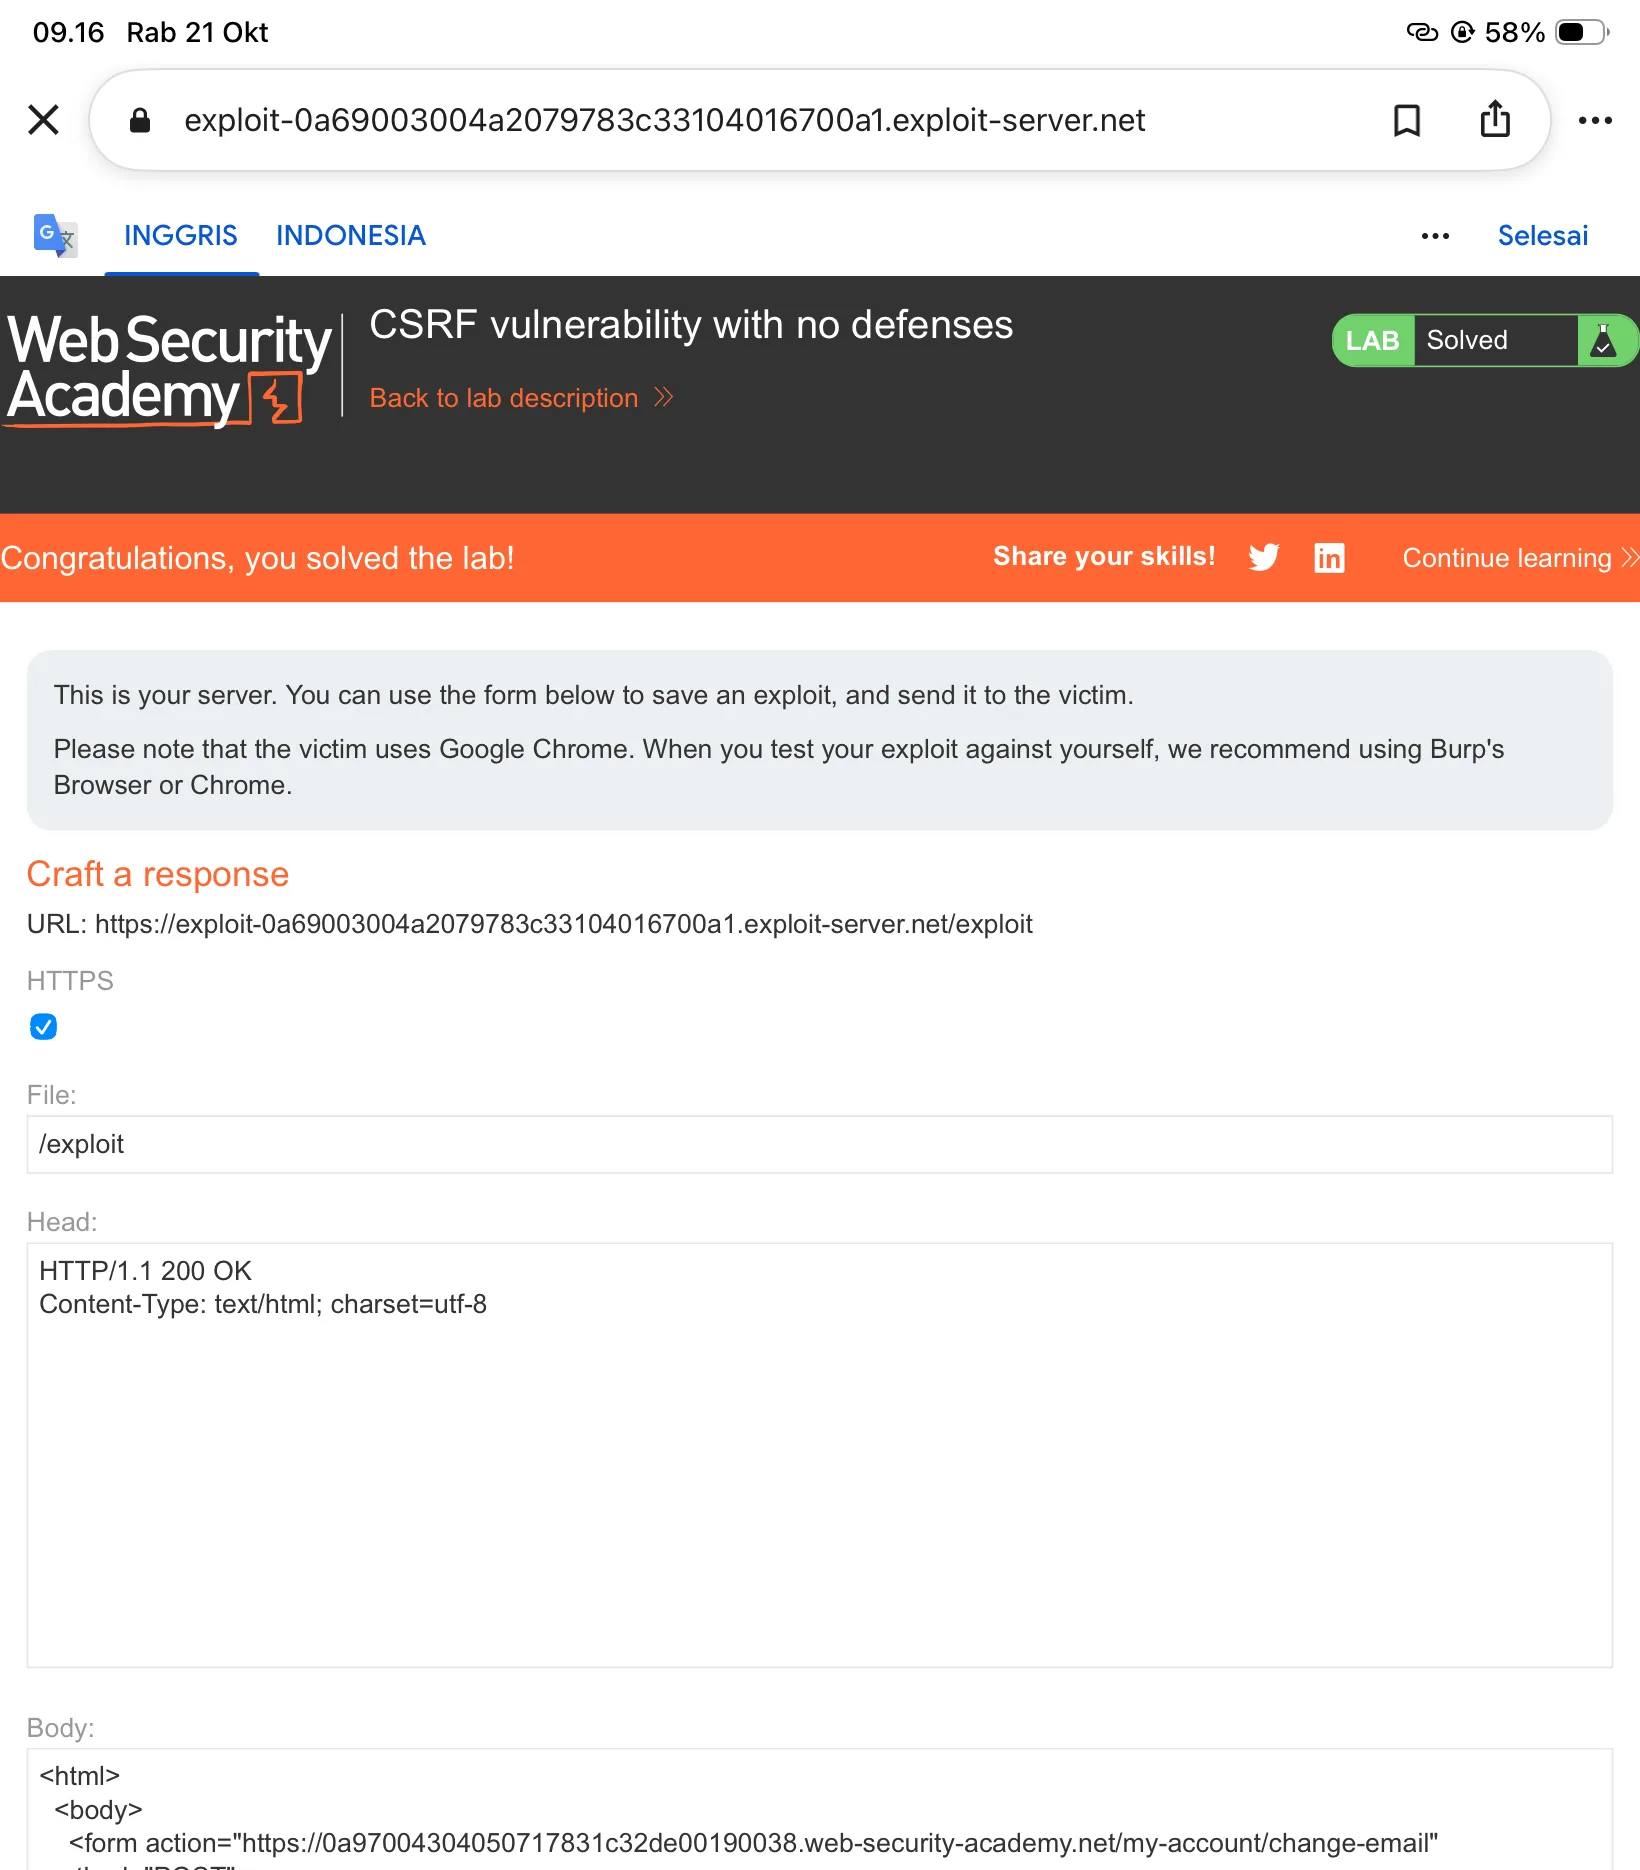
Pada lab PortSwigger, halaman HTML eksternal menggunakan form POST otomatis untuk memicu perubahan email akun simulasi yang sedang login.
HTTP/2 200 OKGET localhost/admin (via stockApi)<h1>Users</h1>Final Solved: dilaporkan peserta, screenshot belum tersedia.Di lab PortSwigger, request POST /product/stock yang menggunakan parameter stockApi diarahkan ke http://localhost/admin. Respons HTTP 200 memuat halaman panel admin internal beserta daftar pengguna.
 LIHAT BUKTI ↗
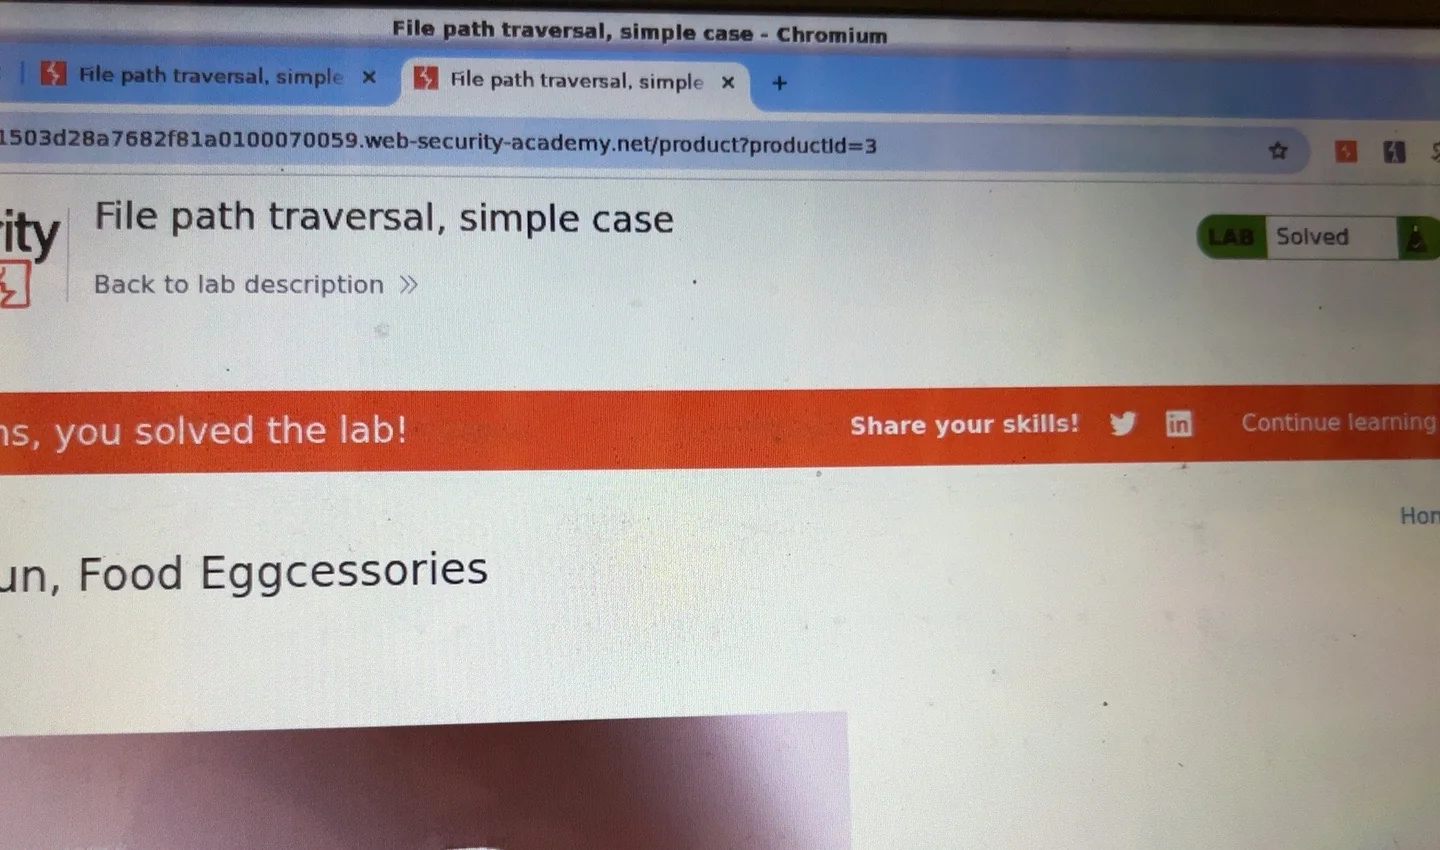
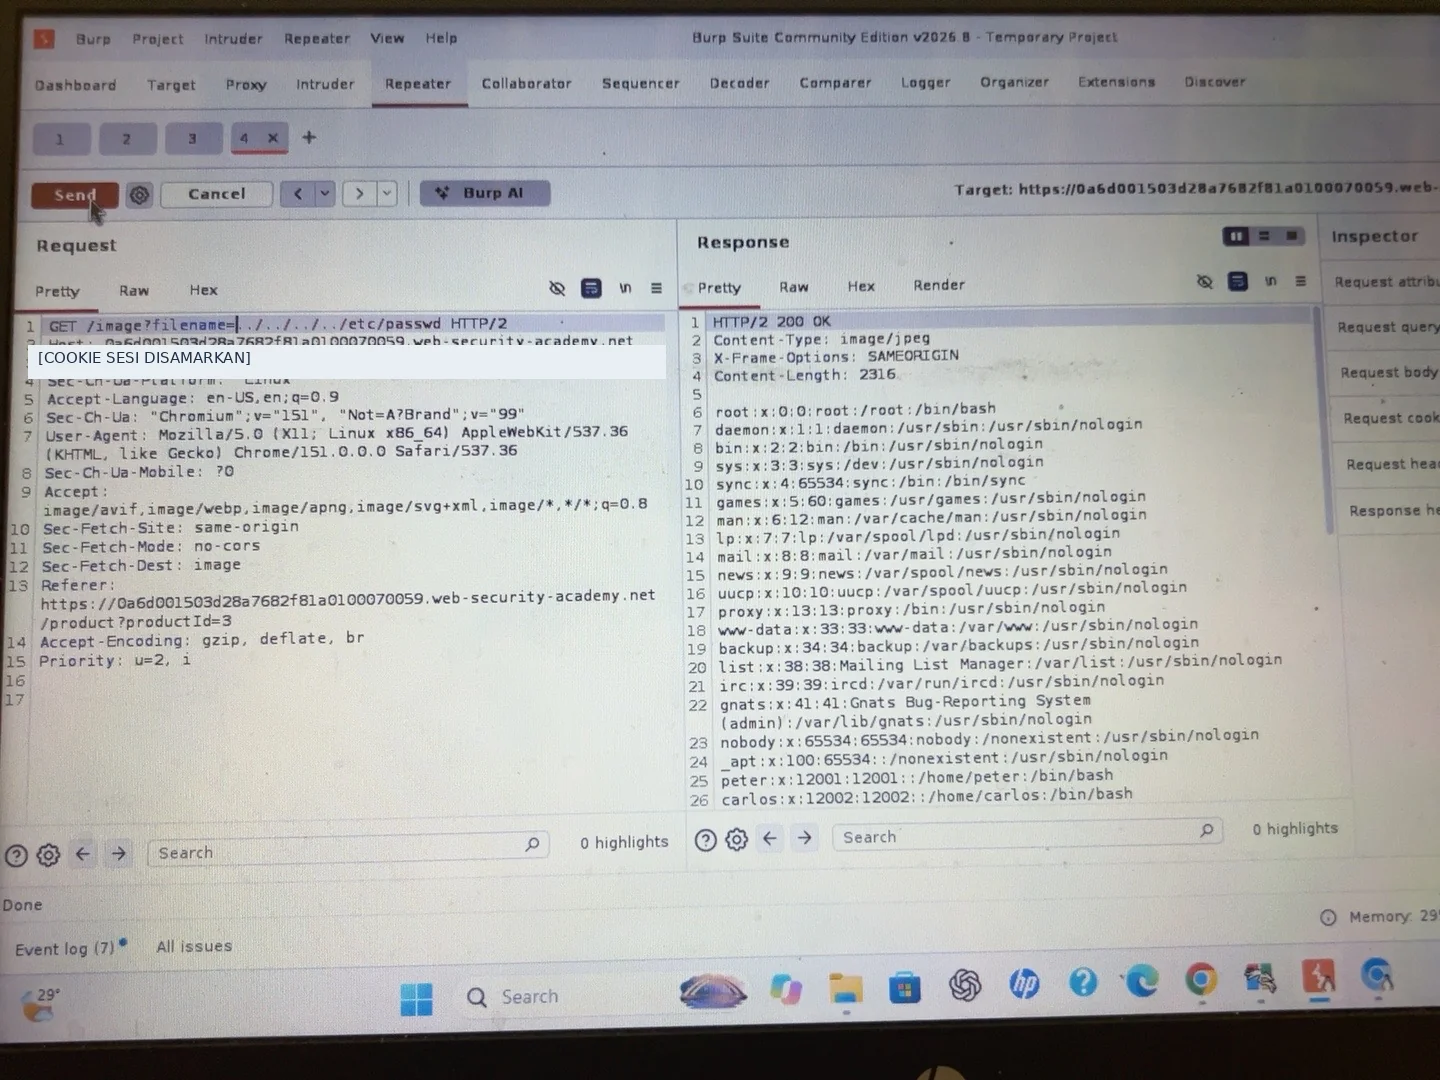
Pada instance laboratorium PortSwigger, endpoint gambar menerima parameter filename. Ketika nilai diarahkan keluar dari direktori gambar, server mengembalikan isi file sistem /etc/passwd.
 LIHAT BUKTI ↗
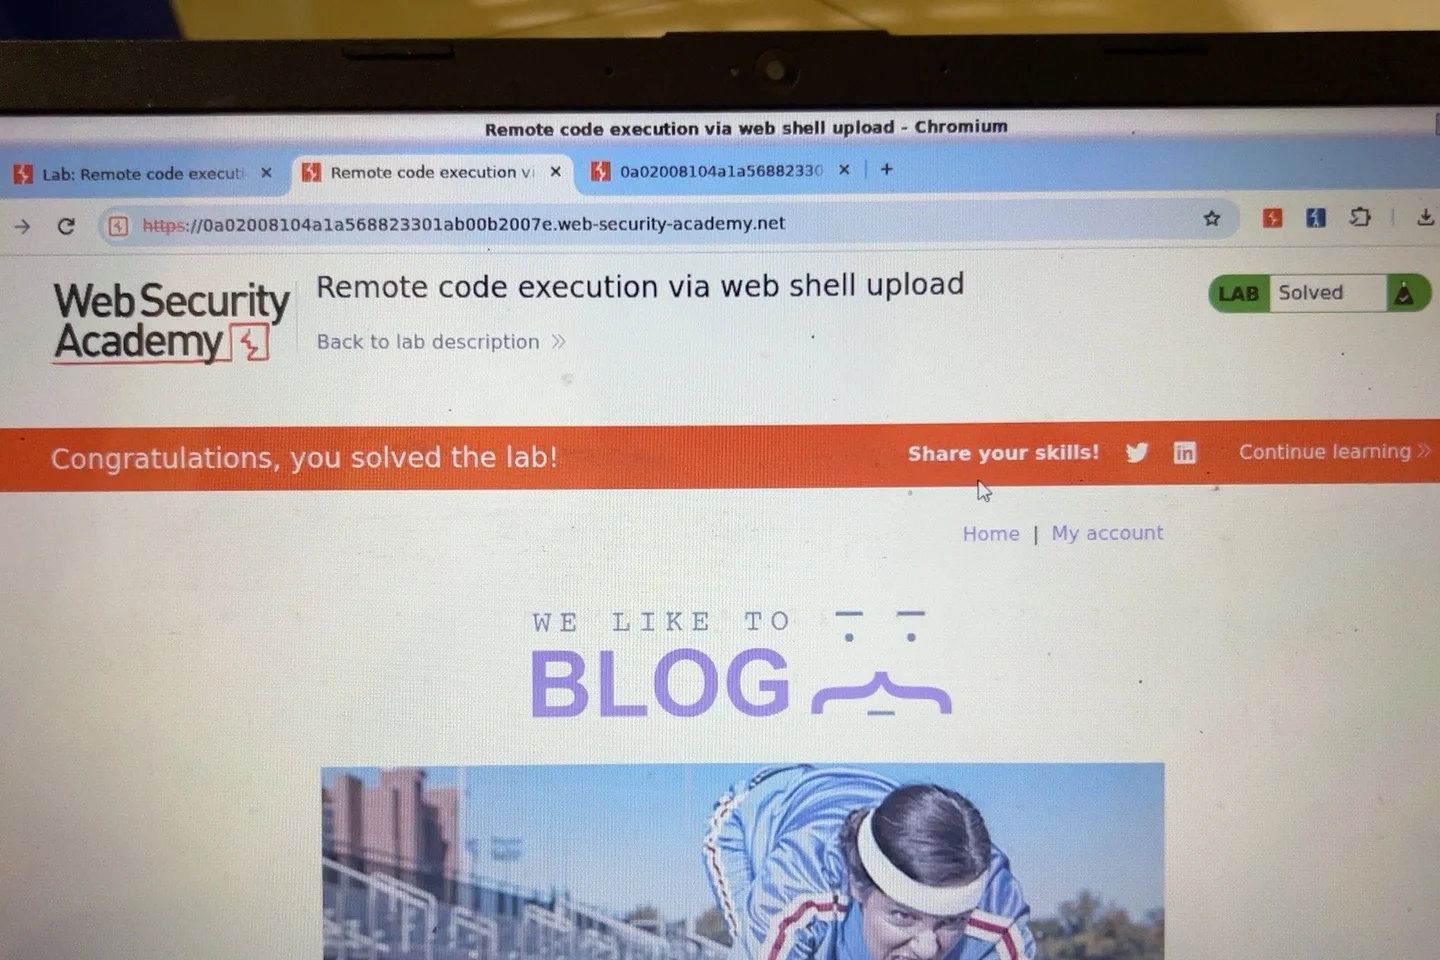
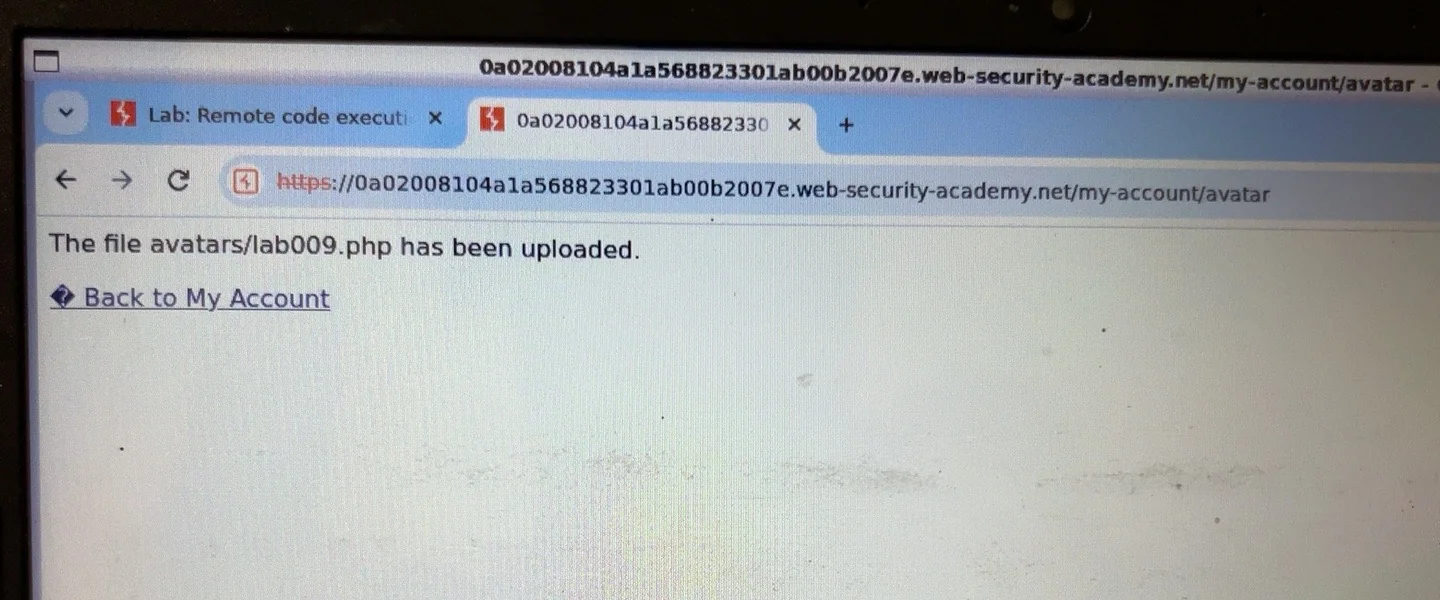
Pada lab upload avatar, aplikasi menerima file PHP dan memprosesnya sebagai skrip saat file itu diakses melalui URL publik. Pengujian dimulai dari penanda teks sederhana lalu membaca berkas rahasia simulasi yang ditentukan lab.
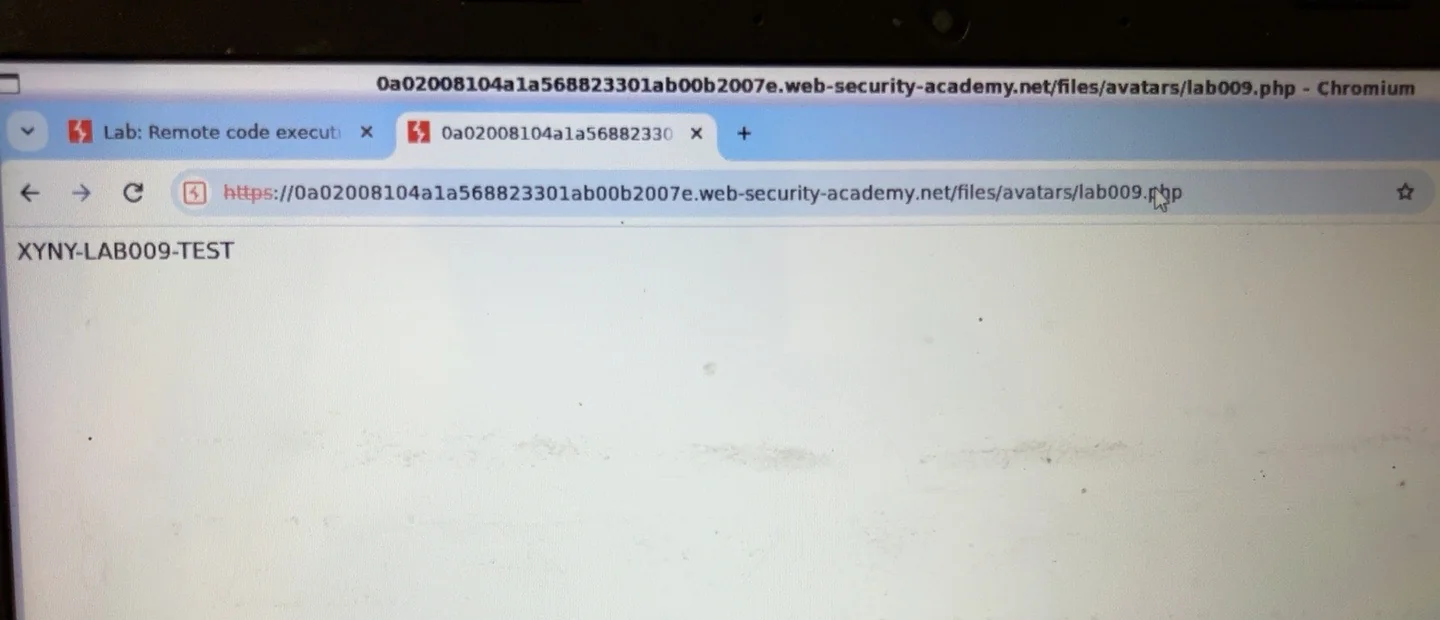
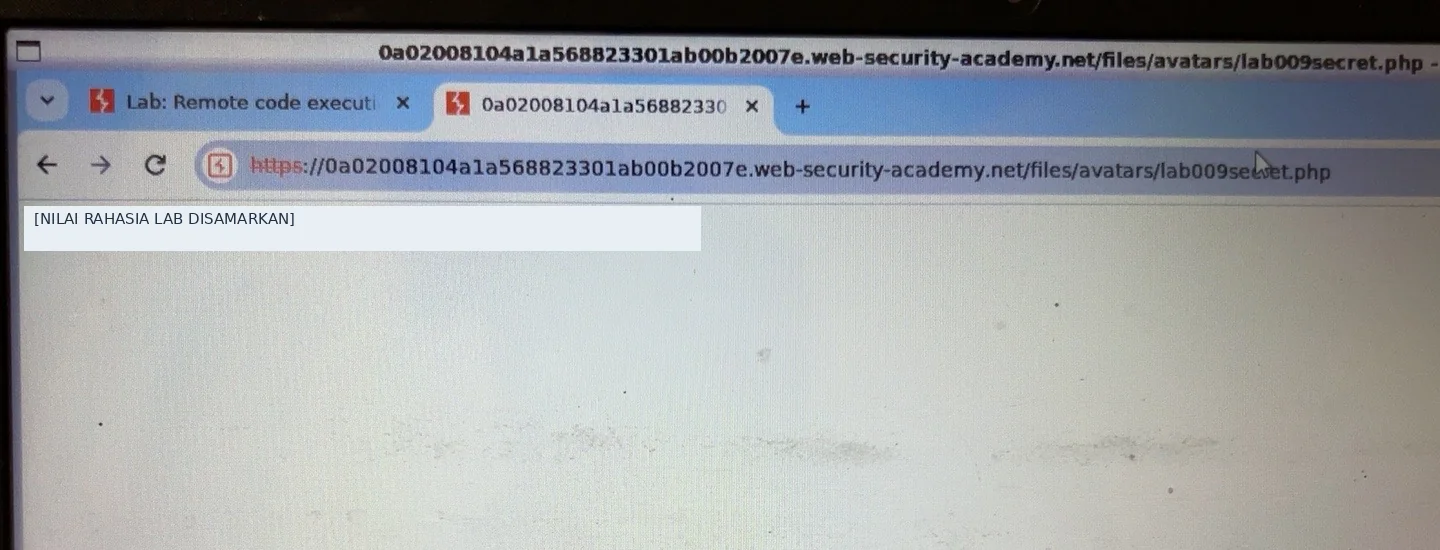
 LIHAT BUKTI ↗
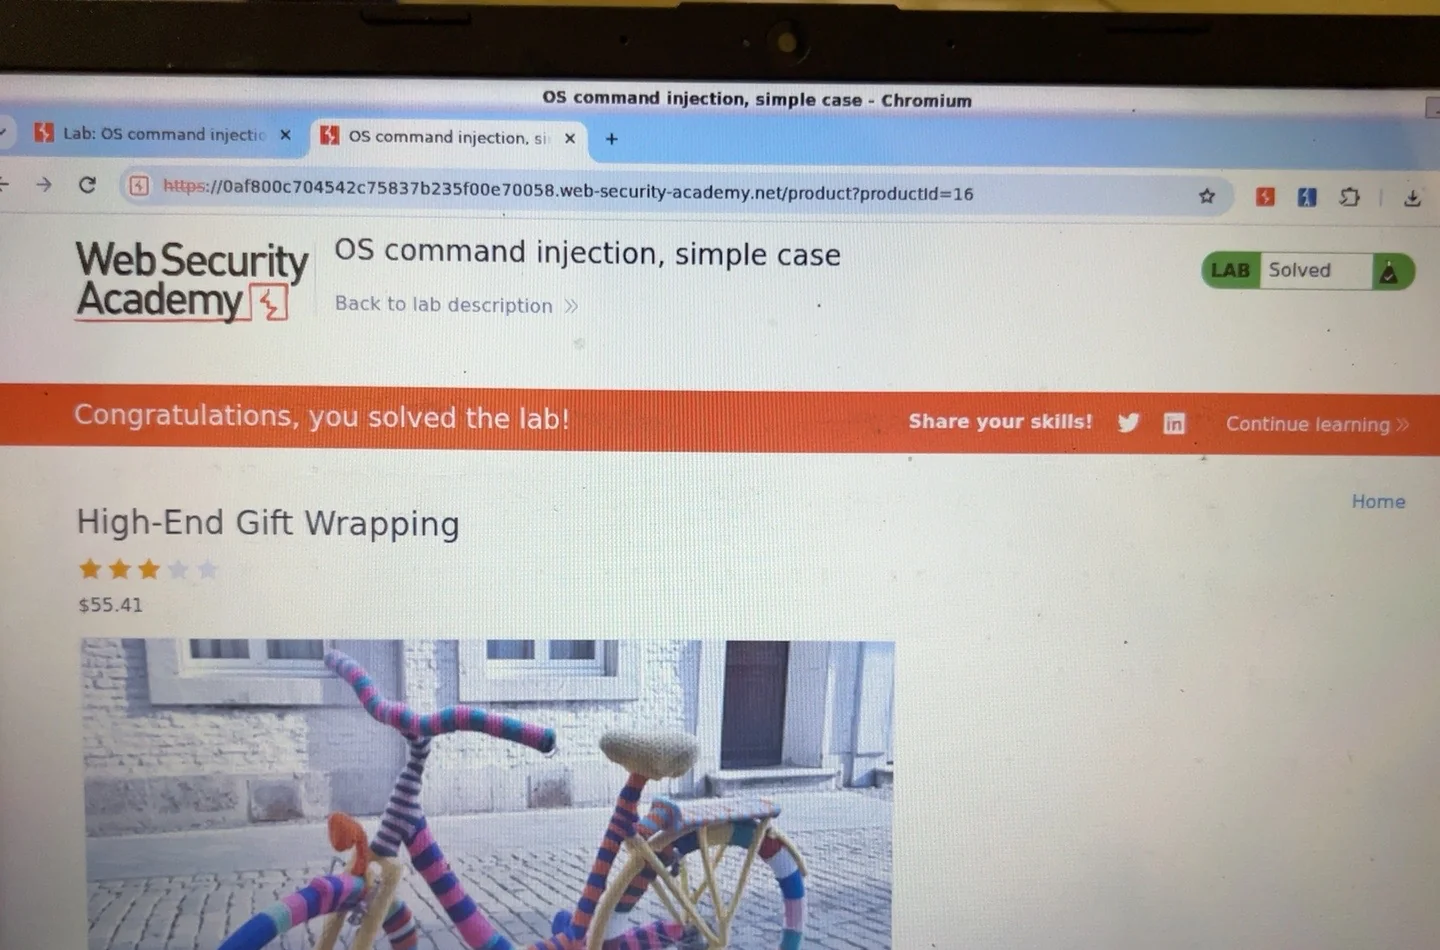
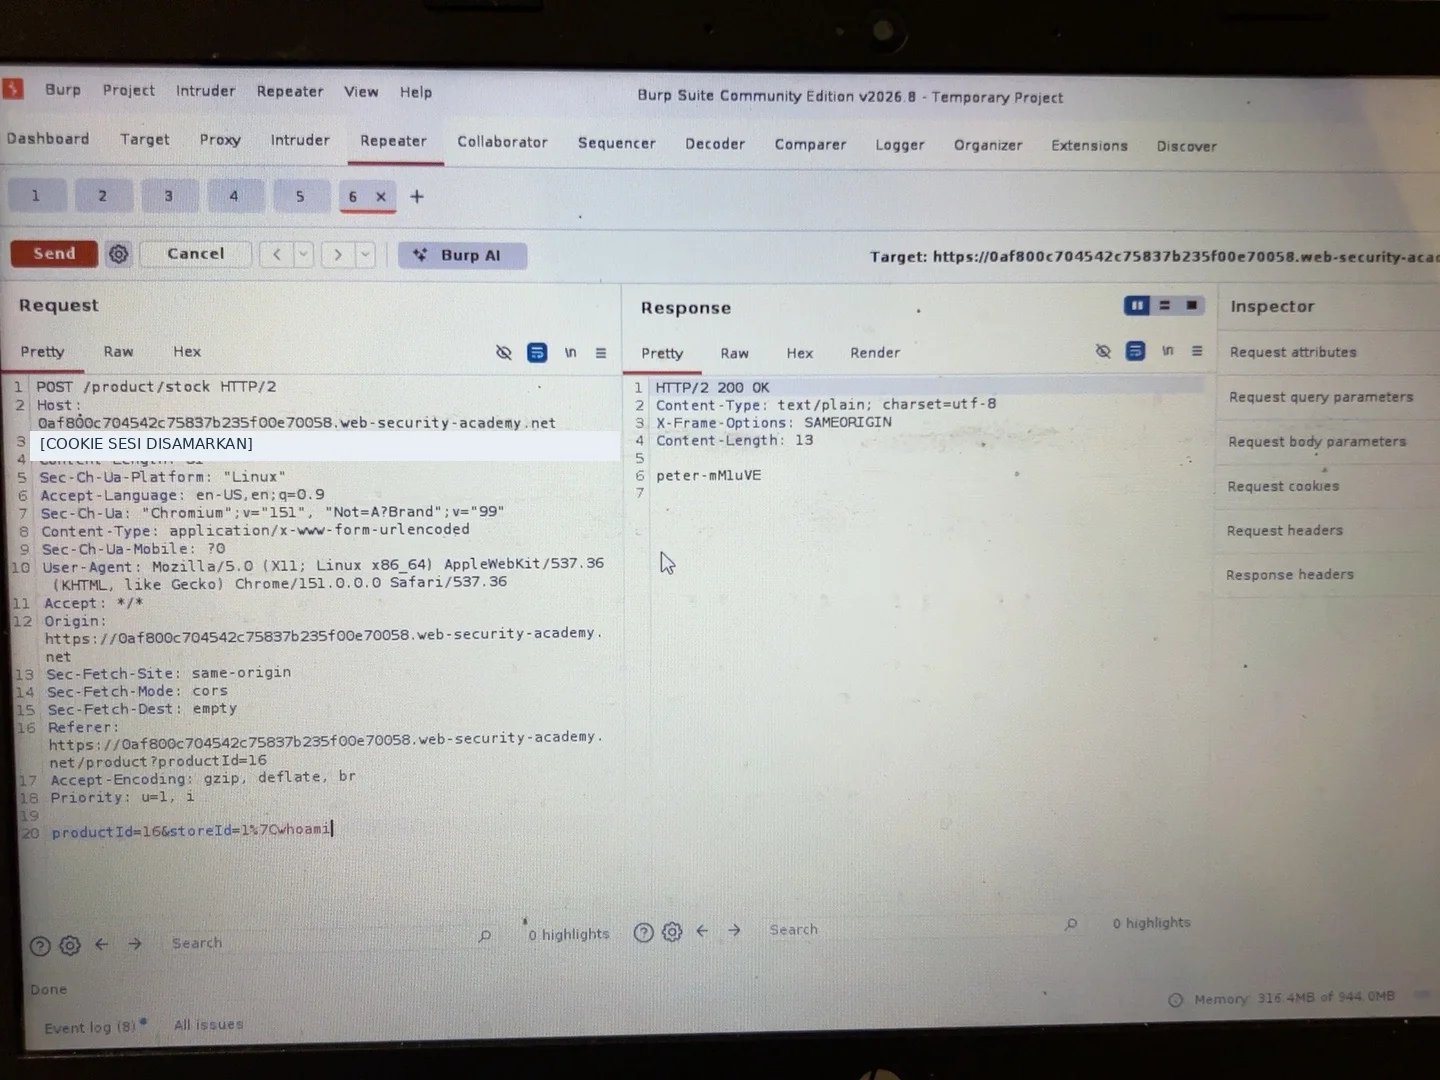
Dalam lab pemeriksaan stok, parameter storeId digunakan pada eksekusi perintah server tanpa pemisahan yang aman. Pengujian melalui Burp Repeater menunjukkan hasil whoami dalam respons HTTP.
05 / INVESTASI KEAMANAN
KETETAPAN XYNY / RUPIAHHarga tetap untuk batas scope tertulis, bukan tarif resmi industri. Proposal final mengikuti aset, role, endpoint, kompleksitas, izin dan effort yang disepakati. Scope tambahan ditawarkan sebelum pekerjaan dimulai.
Rp22.000.000
Harga untuk batas scope1 aplikasi web kecil/menengah · 1 environment · maks. 2 role uji · hingga 25 alur/fungsi prioritas
Rp38.000.000
Harga untuk batas scope1 aplikasi web + 1 API terkait · 1 environment · maks. 3 role uji · hingga 40 endpoint API
Rp65.000.000
Harga untuk batas scope1 aplikasi web + 1 API terkait · 1 environment · maks. 5 role uji · hingga 80 endpoint · alur kompleks
Harga tetap berlaku untuk batas scope; bukan harga resmi industri. Pembayaran 50% uang muka dan 50% setelah debrief, sebelum laporan final diterbitkan. Proposal berlaku 30 hari. Harga belum termasuk pajak yang berlaku, perjalanan/akomodasi, lisensi pihak ketiga, remediasi dan modul di luar scope. Target kalender sejak kickoff lengkap merupakan estimasi, bukan SLA mutlak. Retest memvalidasi perbaikan pada aset dan versi yang sama, bukan tes ulang penuh.
06 / MEKANISME KERJA SAMA
CONTRACT FIRSTKetentuan berikut mengikuti ketetapan XYNY Security versi 2.0 tanggal 2 November 2026. Scope, izin dan aturan keterlibatan tetap dituangkan dalam proposal/SPK/RoE sebelum pengujian.
Sebelum kickoff: proposal/SPK, surat otorisasi, target final, RoE, akun uji, PIC darurat dan izin provider bila diperlukan. Tuliskan domain/URL/API, environment, role, waktu WIB, sumber IP, batas request dan kondisi stop. Izin tidak melebar ke aset/tenant/pihak ketiga lain.
50% uang muka untuk pemesanan jadwal; 50% setelah debrief dan sebelum laporan final diterbitkan. Jadwal dikunci setelah DP, dokumen otorisasi dan akses lengkap. Proposal berlaku 30 hari; pajak yang berlaku, perjalanan/akomodasi dan pihak ketiga terpisah setelah disetujui.
Bukti rahasia disamarkan, akses dibatasi dan transfer melalui kanal yang disepakati. Retensi, penghapusan, penerima laporan, backup/pemulihan dan kontak eskalasi ditulis di SPK. Tidak ada publikasi nama/logo/temuan klien tanpa izin tertulis terpisah. Remediasi, compliance/sertifikasi, IR/forensik dan monitoring berkelanjutan tidak otomatis termasuk.
Tidak ada pengujian aktif sebelum bukti izin yang sah dan scope tertulis tersedia. Perubahan target atau kebutuhan tambahan dibahas sebagai amandemen tertulis.
Mulai Rp28.000.000
1 API · hingga 30 endpoint · maks. 2 role · 6 hari kerja
Mulai Rp35.000.000
1 aplikasi Android atau iOS · 1 build · maks. 2 role; backend hanya bila masuk scope
Mulai Rp25.000.000
Aset domain/IP milik klien yang disepakati; validasi exposure terbatas, tidak destruktif
Mulai Rp30.000.000
1 akun/proyek cloud · akses baca-saja · checklist disepakati
Mulai Rp35.000.000
1 repositori/bahasa utama; file, modul, kedalaman dan rahasia ditetapkan setelah review
Rp5.500.000
Per person-day yang disetujui; tidak menambah target otomatis
Modul hanya dikonfirmasi setelah kemampuan personel, tooling, akses dan izin pihak ketiga siap. Hari assessor tambahan dihitung per person-day yang disetujui. Tidak ada penambahan target otomatis.
07 / PRINSIP KEAMANAN
Layanan berlaku hanya untuk sistem milik klien atau sistem yang secara sah diizinkan oleh pemiliknya untuk diuji. Batasan ini melindungi klien, pengguna akhir, dan keberlangsungan layanan.
Minta pembahasan ruang lingkupTidak menguji domain, akun, penyedia, atau layanan lain di luar daftar tertulis.
Tidak mencakup aktivitas yang menyebabkan penghentian layanan, beban berlebihan, atau gangguan pengguna.
Tidak mengambil, menyalin, menyebarkan, atau mengeksplorasi data pribadi pengguna. Gunakan data sintetis dan akun uji sesuai izin.
Tidak mencakup tindakan destruktif, perubahan konfigurasi, penghapusan data, atau perubahan permanen tanpa persetujuan khusus dan pengamanan yang memadai.
08 / PERTANYAAN UMUM
Masih ada pertanyaan di luar daftar ini? Diskusikan kebutuhan sistem dan batas pengujian terlebih dahulu.
Diskusikan kebutuhan ↗Daftar domain/aplikasi/API, identitas pihak berwenang, tujuan pengujian, gambaran arsitektur yang relevan, kontak PIC, jadwal aman, dan akun uji dengan hak akses sesuai kebutuhan. Jangan kirim kata sandi melalui formulir publik.
Tidak. Pengujian aktif baru dilakukan setelah kewenangan pemilik sistem terverifikasi dan scope beserta batasnya disepakati secara tertulis. Izin untuk satu domain tidak otomatis berlaku untuk seluruh subdomain atau layanan pihak ketiga.
Web Focus: 5 hari kerja pengujian/analisis · target selesai sekitar 7–10 hari kerja; Web + API Standard: 8 hari kerja pengujian/analisis · target selesai sekitar 10–15 hari kerja; Web + API Complex: 12 hari kerja pengujian/analisis · target selesai sekitar 15–20 hari kerja. Kalender sejak kickoff lengkap adalah estimasi, bukan SLA mutlak; waktu tunggu akses/konfirmasi dapat menggeser laporan.
Pengujian manual dan alat bantu sesuai scope. Rujukan terpilih: OWASP WSTG v4.2, ASVS 5.0.0 bila level disepakati, API Top 10 2023 dan NIST SP 800-115. Termasuk triase, laporan teknis, ringkasan eksekutif serta satu sesi pemaparan jarak jauh; temuan Critical/High tervalidasi dikomunikasikan segera.
Tidak. Pengujian memberi penilaian pada ruang lingkup dan waktu tertentu. Tidak adanya temuan bukan bukti bahwa sistem bebas kerentanan.
Ajukan temuan yang sudah diperbaiki dalam 30 hari kalender sejak laporan final; aset dan versi sama. Retest memvalidasi perbaikan, bukan pengujian ulang penuh. Status fixed, partially fixed, unresolved atau not retestable. Tambahan siklus atau versi/sistem baru ditawarkan terpisah.
Melalui jumlah serta karakter aset, kompleksitas autentikasi, integrasi, kedalaman pengujian, target penyelesaian, kebutuhan laporan, dan pilihan retest. Proposal final diterbitkan setelah scope serta izin dibahas.
09 / START THE CONVERSATION
Ceritakan jenis sistem, jumlah aset, dan tujuan pengujian. Diskusi awal membantu menyusun scope dan penawaran yang masuk akal. Jangan kirim kredensial, data pribadi pengguna, atau informasi rahasia melalui formulir ini.
Kontak WhatsApp mengikuti kontak yang tercantum pada website XYNY sumber.